В REST API Dependabot добавлено version_requirement. Что означает значение из lockfile, чем оно отличается от диапазона уязвимости и как обработать null.
В ответах REST API Dependabot появилось поле dependency.version_requirement. Оно содержит версию или ограничение версии, которое сервис последним записал для предупреждения. Обновление от 20 октября полезно для внутренних панелей безопасности и систем учёта: сведения о зависимости можно получить вместе с самим предупреждением, не выполняя дополнительный разбор файлов ради одного поля.
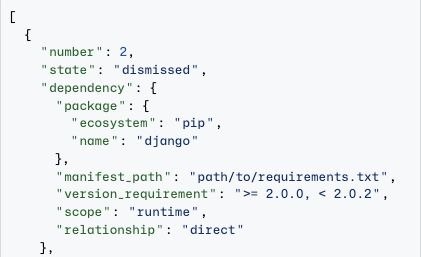
В примере ответа Dependabot поле version_requirement находится внутри объекта dependency.
Два диапазона отвечают на разные вопросы
Описание уязвимости сообщает, какие версии пакета затронуты проблемой. Новое поле характеризует зависимость, обнаруженную в конкретном проекте. Эти значения не следует смешивать. Первое описывает границы проблемы, второе помогает понять, что именно требуется проверить и обновить в репозитории.
Если Dependabot получил данные из lockfile, значение отражает разрешённую версию. Если доступен только manifest, оно может содержать заявленное ограничение, например диапазон. Для зависимостей, переданных через Dependency submission API, используется отправленная инструментом сборки разрешённая версия. Поэтому название столбца «Установлено» иногда обещает больше, чем подтверждают данные.
В интерфейсе полезнее явно различать точную версию и ограничение. Рядом можно показывать путь manifest-файла и экосистему пакета. Это помогает инженеру перейти к нужному месту проекта и не перепутать одноимённые зависимости из разных частей монорепозитория. Одна строка версии без контекста легко создаёт ложное ощущение полной инвентаризации.
Пустое значение тоже нужно спроектировать
Поле может быть null, если значение отсутствует. Такая ситуация должна выглядеть как «данные недоступны», а не как нулевая версия или доказательство отсутствия риска. Если предупреждение охватывает несколько уязвимых версий, поле хранит одно записанное значение и может не описывать их все. Длинные ограничения также могут быть сокращены.
Это важно для автоматических решений. Не следует закрывать предупреждение только потому, что короткая строка не совпала с ожидаемым номером. Лучше использовать поле как дополнительный контекст, а результат исправления проверять по состоянию зависимости, файлам проекта и обновлённому предупреждению.
Как обновить внутреннюю интеграцию
Сначала стоит проверить контракт получателя: новое поле должно сохраняться без потери null и без принудительного преобразования в число. Версии пакетов — строки со смыслом, который зависит от экосистемы. Даже похожие обозначения нельзя надёжно сравнивать простым лексикографическим порядком.
Затем полезно прогнать примеры с точной версией, диапазоном, отсутствующим значением и несколькими manifest-файлами. В обработчике webhook нужно обеспечить тот же результат, что и при периодической синхронизации REST API. Иначе карточка будет менять вид в зависимости от способа последнего обновления.
Новое поле делает предупреждения содержательнее, но не отменяет аккуратную модель данных. Система должна показывать, что известно о зависимости, сохранять ограничения и помогать перейти к исправлению. Тогда интеграция экономит ручные шаги, не превращая частичное наблюдение в слишком уверенное заключение о составе проекта.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.