GitHub открыл enterprise-установки приложений в GA. Что меняется для административной автоматизации и почему права enterprise не равны доступу к репозиториям.
Установка GitHub Apps на уровне enterprise вышла в общую доступность. Обновление от 23 октября расширяет возможности административной автоматизации: приложения могут работать с политиками, правилами и параметрами безопасности предприятия через соответствующие разрешения. Это даёт больше сценариев, где личный классический токен можно заменить отдельной идентичностью приложения.
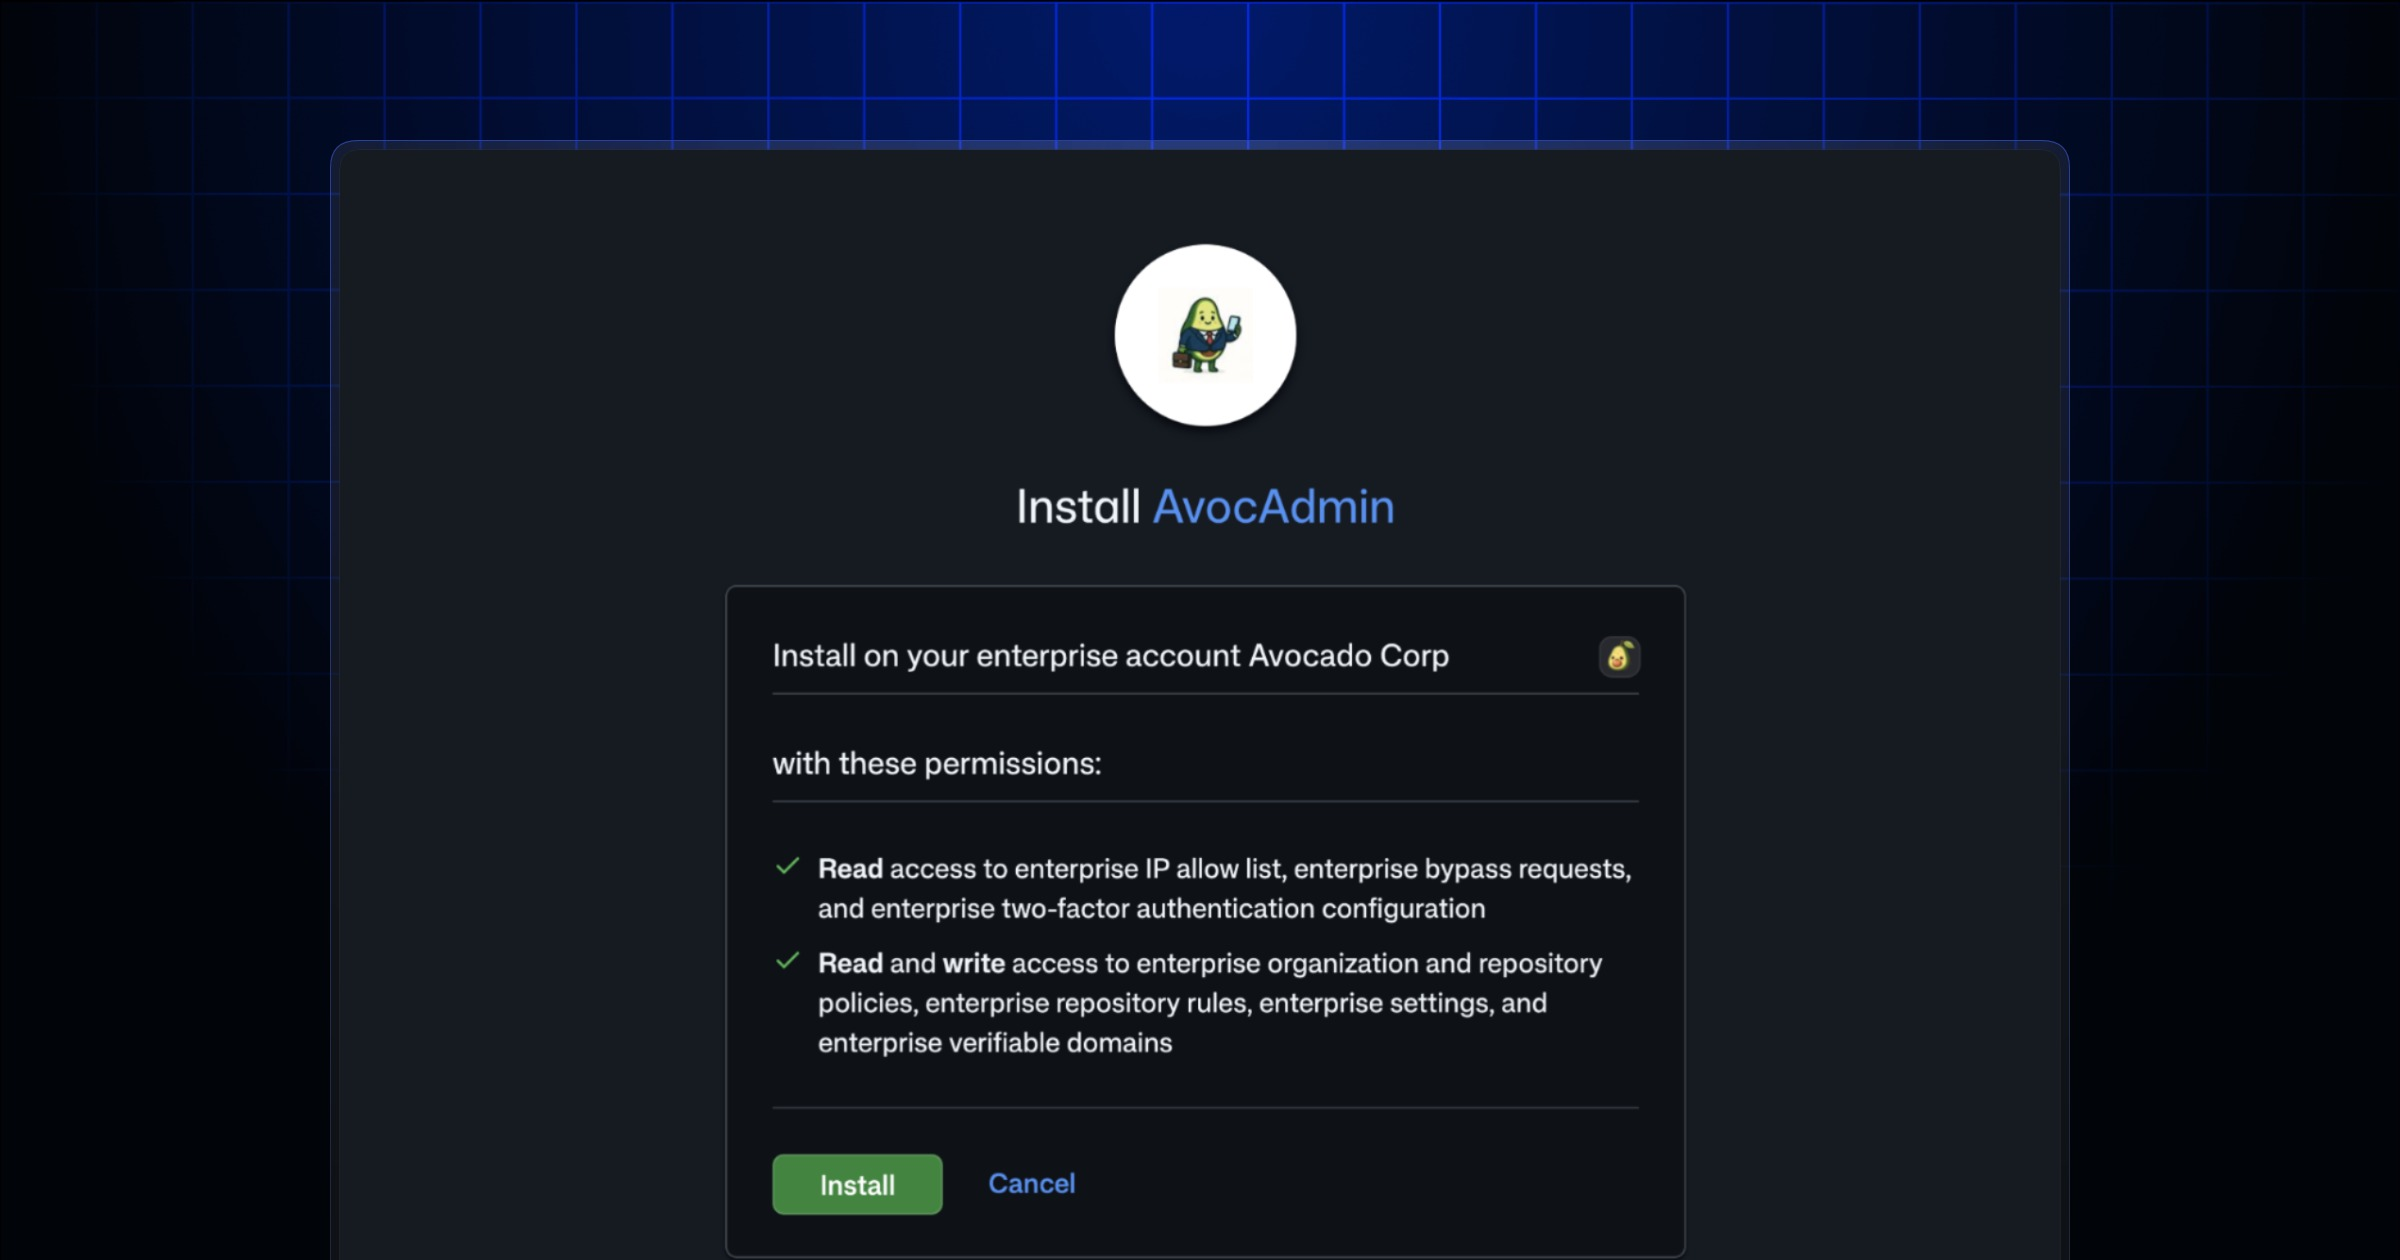
Окно установки GitHub App перечисляет права на уровне enterprise.
Уровень установки определяет область работы
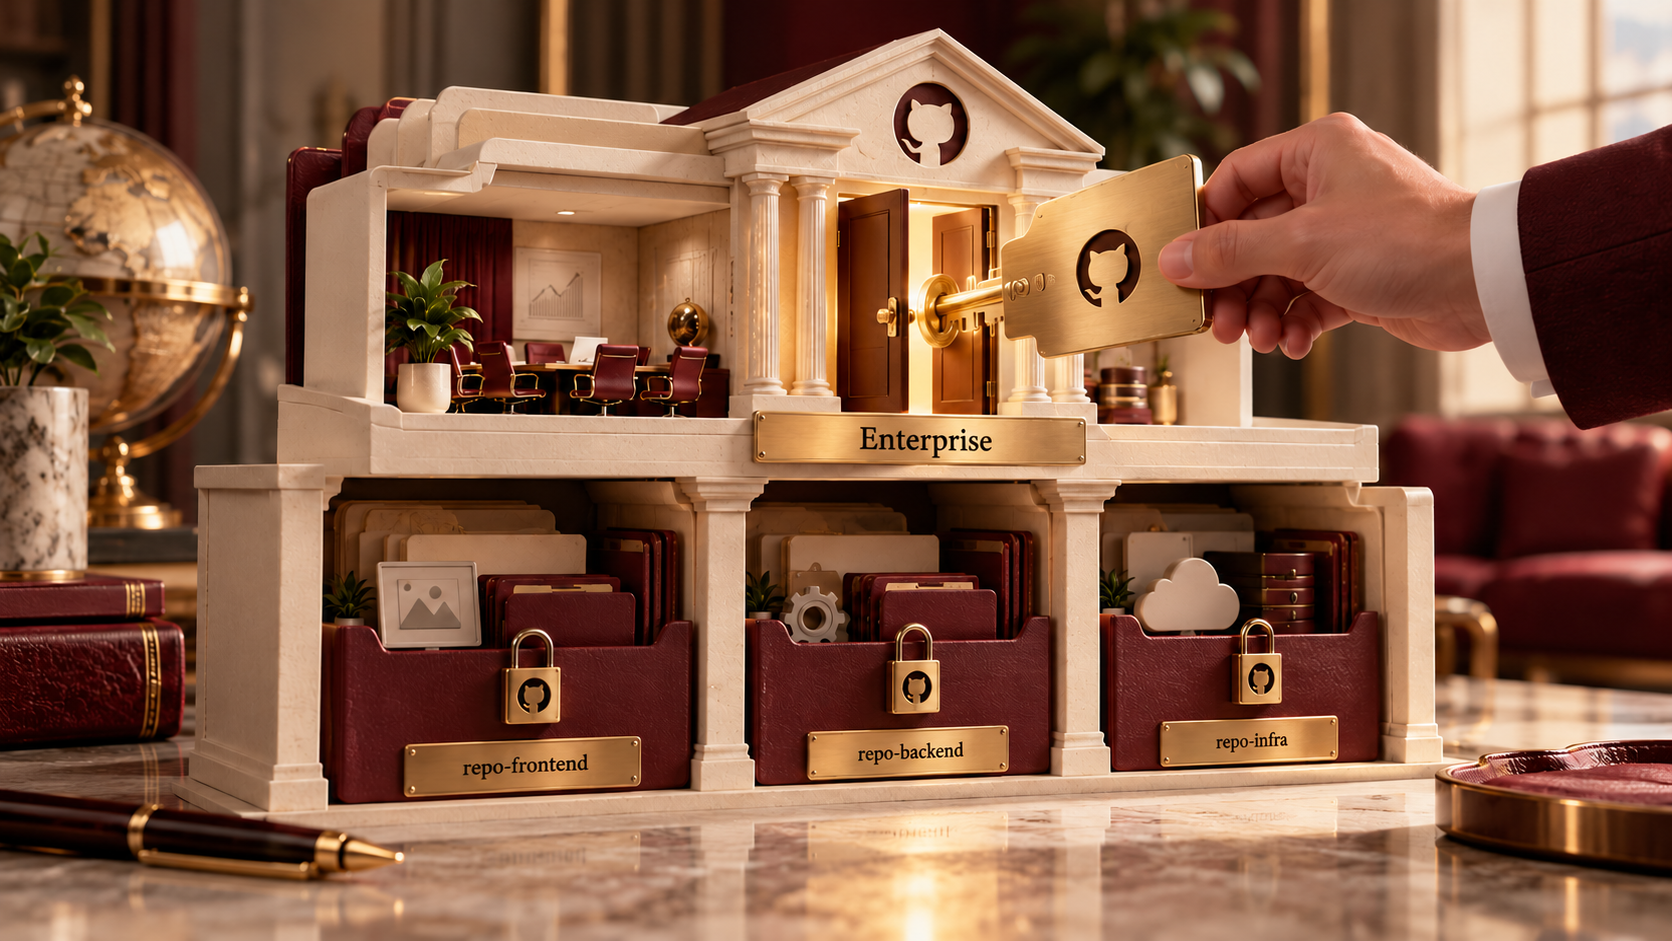
Enterprise-установка управляет самим enterprise. Она не предоставляет автоматически права организаций и репозиториев. Даже если приложение запрашивает несколько категорий разрешений, при такой установке выдаётся именно enterprise-область. Это важное различие для системы, которая одновременно создаёт организации и читает код: разные операции требуют соответствующих оснований доступа.
Установить приложение на этом уровне может владелец enterprise. Роль управляющего приложением сама по себе такого права не даёт. Поэтому проектирование интеграции включает не только список API, но и понятный процесс установки: кто проверяет запрос, кто подтверждает его и кто сможет отозвать доступ при завершении задачи.
Права следует выводить из конкретного процесса
Новые и расширенные разрешения охватывают политики репозиториев, rulesets, параметры двухфакторной аутентификации, подтверждённые домены, списки разрешённых IP и другие административные настройки. Но набор возможностей продукта не должен становиться набором прав каждого установленного приложения. Для конкретной задачи нужен минимальный достаточный перечень.
Например, внутреннему отчёту о настройках не требуется право менять их. Инструменту сопровождения списка IP не обязательно управлять всеми политиками репозиториев. Разделение таких обязанностей помогает точнее оценить последствия ошибки и понятнее показать владельцу, зачем приложение просит доступ.
Перед миграцией полезно составить таблицу существующих операций и требуемых разрешений. В ней стоит отметить чтение, изменение и операции, которые пока остаются вне нового сценария. Такая инвентаризация обнаруживает избыточные полномочия, которые могли накопиться у старого личного токена за годы использования.
Переносить автоматизацию по одному маршруту
Начать удобно с операции чтения, где результат можно сопоставить с прежним процессом. Затем проверить недостаточные права, отзыв установки и временный сбой внешнего API. Программа должна различать эти ситуации и не пытаться бесконечно повторять запрос, которому принципиально не хватает разрешения.
Для операций изменения полезны предварительный просмотр и запись понятного результата: что планировалось, что изменилось и какая идентичность выполнила действие. Журнал не должен содержать секреты. При этом сохранённый идентификатор операции и объект изменения помогают разбирать события без догадок по времени запуска.
После успешной проверки старый токен можно выводить из процесса по согласованному плану. Ключевой результат здесь — не новая кнопка установки. Команда получает ясную связь между задачей, отдельным приложением и выданными полномочиями. Это упрощает сопровождение автоматизации, когда люди, команды и административные обязанности со временем меняются.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.