GitHub добавил групповой перенос защиты веток в rulesets. Как прочитать предварительный результат, учесть наложение правил и проверить рабочие сценарии.
GitHub добавил групповой перенос правил защиты веток репозитория в rulesets. Функция анонсирована 20 октября и позволяет сначала увидеть предлагаемые наборы, затем выбрать режим их действия и решить судьбу прежних правил. Это упрощает административную часть миграции, но проверять нужно итоговое поведение конкретных веток и участников.
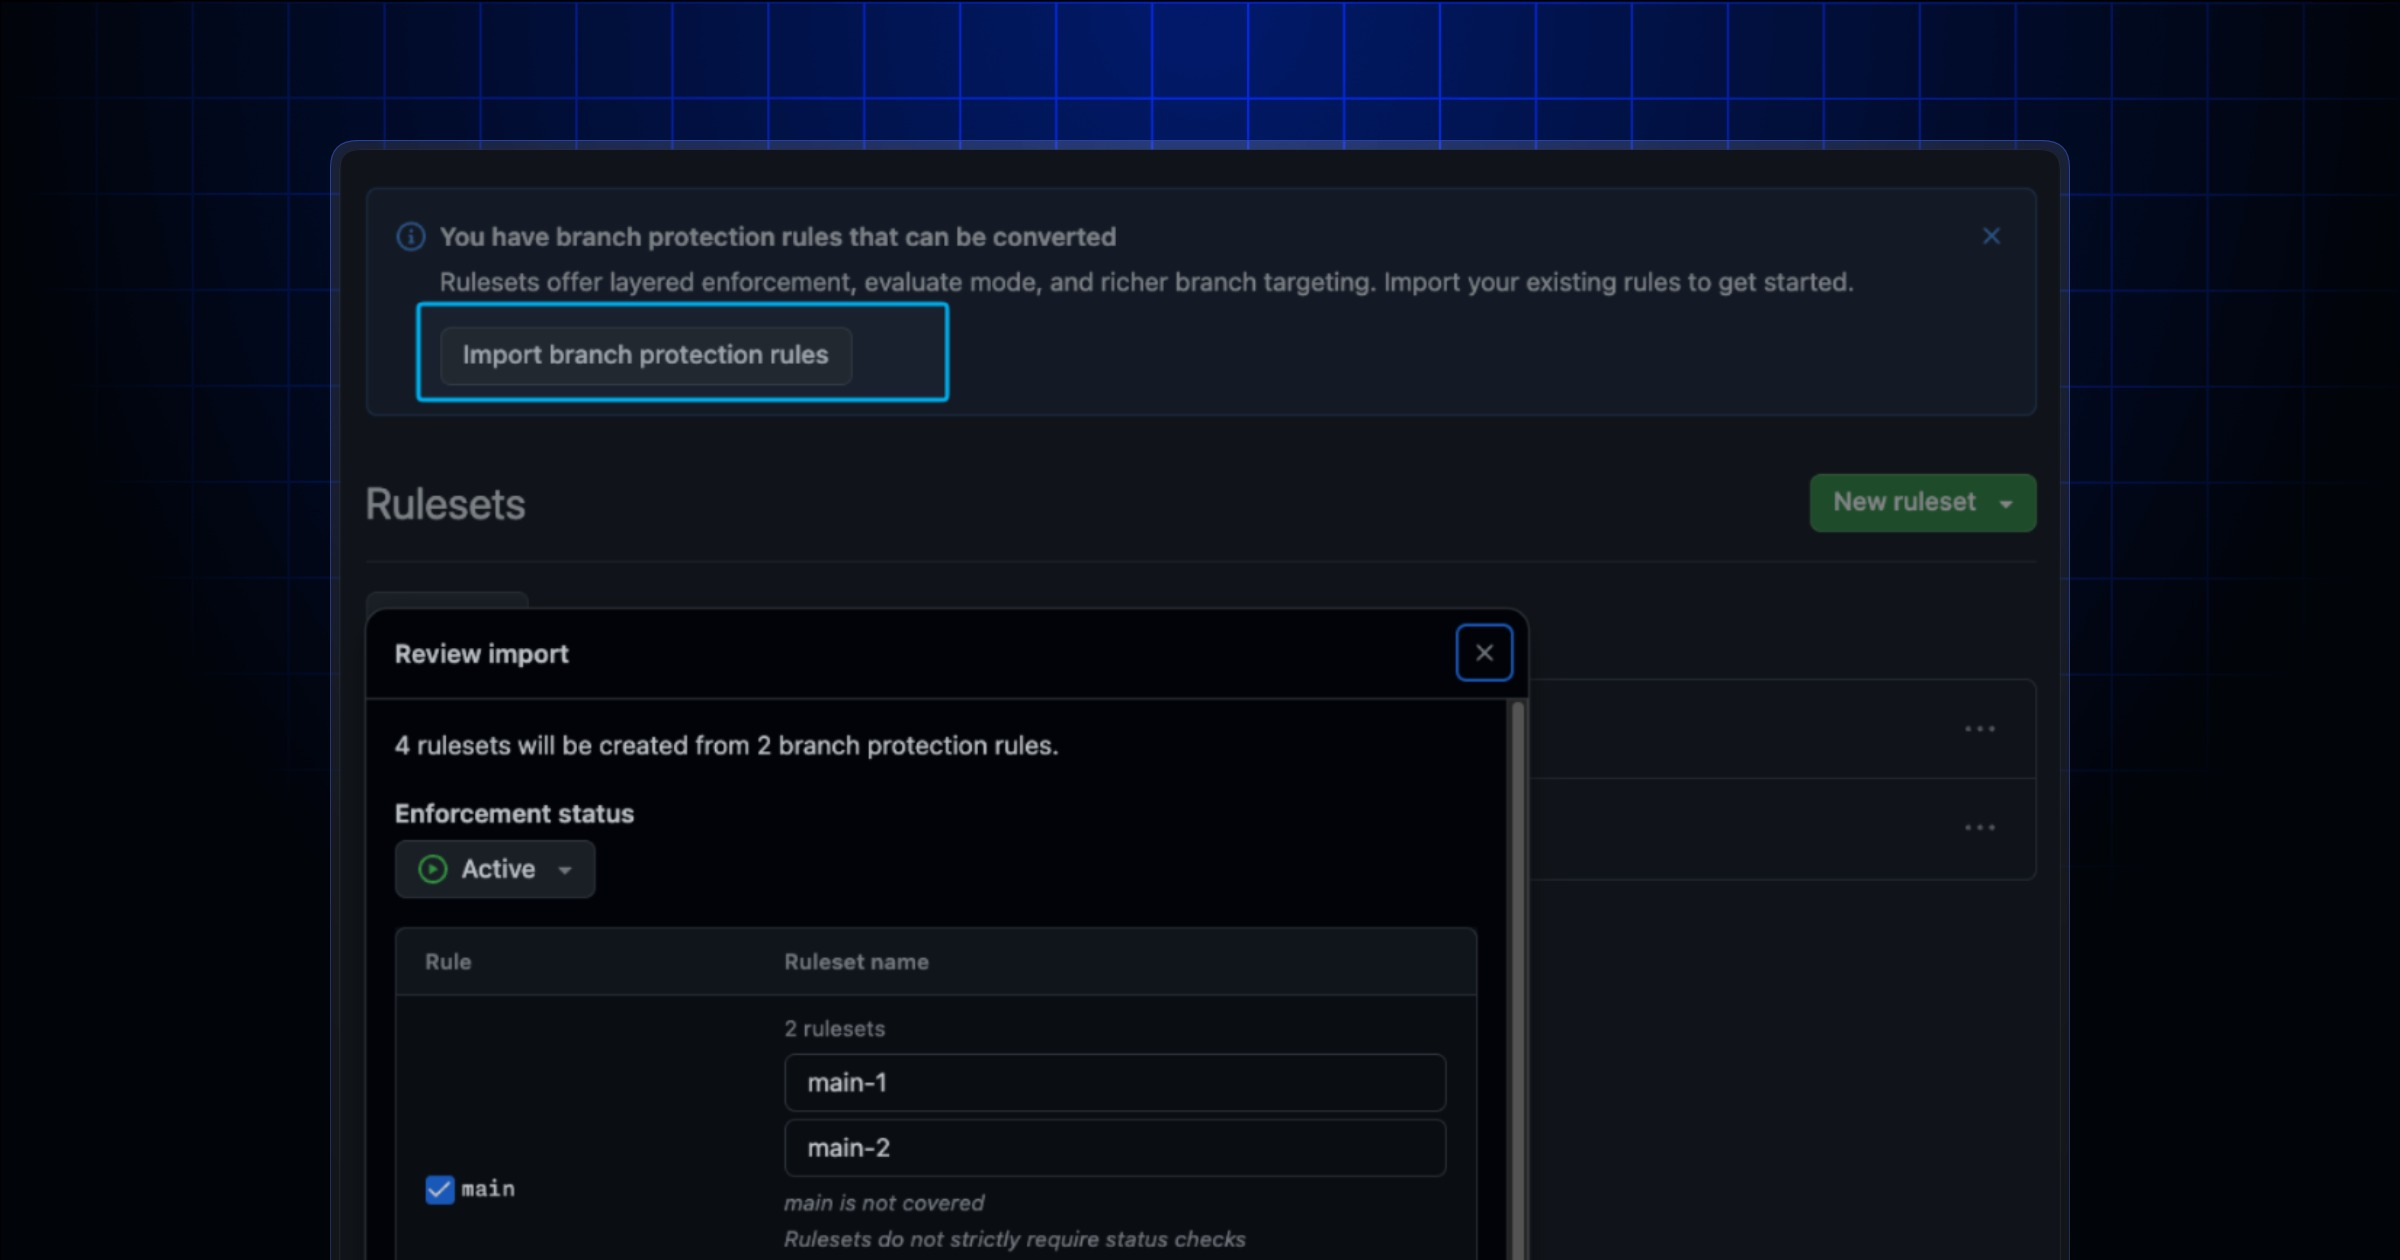
Предварительный просмотр импорта правил защиты веток в rulesets.
Один исходный пункт может стать несколькими
Преобразование начинается в настройках Rulesets через Import branch protection rules. Предварительный просмотр показывает будущие наборы и предупреждения. Иногда из одного правила получаются несколько: так система сохраняет исходное поведение, которое невозможно представить одним набором. Поэтому количество созданных записей само по себе не говорит об ошибке.
Перед подтверждением полезно выписать ожидаемые условия для основной, релизной и рабочих веток. Например, какие проверки обязательны, сколько одобрений требуется и кому разрешены исключения. Затем сопоставить этот перечень с предлагаемыми rulesets. Такая проверка намного надёжнее сравнения похожих названий в двух списках.
Правила могут действовать одновременно
В отличие от классической защиты веток, несколько rulesets способны применяться к одной ветке одновременно. Они также взаимодействуют с оставленной старой защитой. Итоговое требование складывается из применимых условий, а при разных вариантах одного ограничения действует более строгий. Сохранение старой записи поэтому требует понимания совместного результата.
Представим, что прежнее правило требует двух одобрений, а новое — трёх. Если оба применяются, ожидать сохранения старого порога нельзя. Похожая путаница возможна с обязательными проверками и исключениями для приложений. Причину заблокированного слияния стоит искать во всём наборе применимых условий.
В интерфейсе переноса можно выбрать статус принудительного применения. Там, где доступен Evaluate, он позволяет наблюдать предполагаемое поведение до включения ограничений. Disabled сохраняет набор без применения. Доступные режимы и возможности нужно учитывать в контексте плана и типа репозитория.
Проверять действия, а не только настройки
После переноса полезны несколько контролируемых сценариев: корректный pull request, отсутствие нужной проверки, недостаточное число одобрений и действие разрешённого приложения. Для каждого заранее известен ожидаемый результат. Проверки лучше проводить на подготовленных ветках, не создавая случайных изменений в основной истории проекта.
Удалять прежнюю защиту имеет смысл после подтверждения, что новый набор полностью её заменяет. Доступность одной кнопки импорта не сокращает этот этап. Полезно сохранить описание причины миграции и перечень проверенных сценариев, чтобы следующий администратор понимал, почему правила выглядят именно так.
Сильная сторона rulesets — видимость и композиция правил. Разработчики с доступом на чтение могут понять активные ограничения, а команда централизованно управлять политикой. Групповой импорт помогает начать переход, но его качественный результат выражается просто: разрешённая работа проходит, запрещённая блокируется, а причина решения понятна участникам.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.