Agent Sandbox отделяет жизненный цикл задачи от контейнера. Разбираем изоляцию, тёплые пулы и границы доступа к инструментам.
AI-агент, который пишет и запускает код, меняет требования к серверной инфраструктуре. Обычный веб-сервис выполняет заранее подготовленную программу. Агент приносит новую программу во время работы: устанавливает зависимости, создаёт файлы и обращается к сети. Поэтому обсуждение готовности Kubernetes к агентам упирается в устройство среды исполнения.
Один из практических ответов — проект Agent Sandbox, развиваемый в Kubernetes SIG Apps. Его контроллер управляет отдельной рабочей средой через ресурс Sandbox. У такой среды могут быть постоянное хранилище и стабильное сетевое имя, а её жизненный цикл можно согласовать с конкретной сессией пользователя.
Кто управляет, а кто изолирует
Agent Sandbox организует создание и обслуживание среды. Низкоуровневую изоляцию обеспечивает выбранная среда исполнения, например gVisor или Kata Containers. Это разные слои: наличие ресурса Sandbox само по себе ещё не определяет защиту хоста и соседних задач.
В проекте предусмотрены шаблоны SandboxTemplate, запросы SandboxClaim и пулы SandboxWarmPool. Пул заранее подготавливает среды, а запрос получает одну из них. Такой подход помогает сократить ожидание первого действия: пользователю не приходится каждый раз ждать полный запуск окружения с нуля.
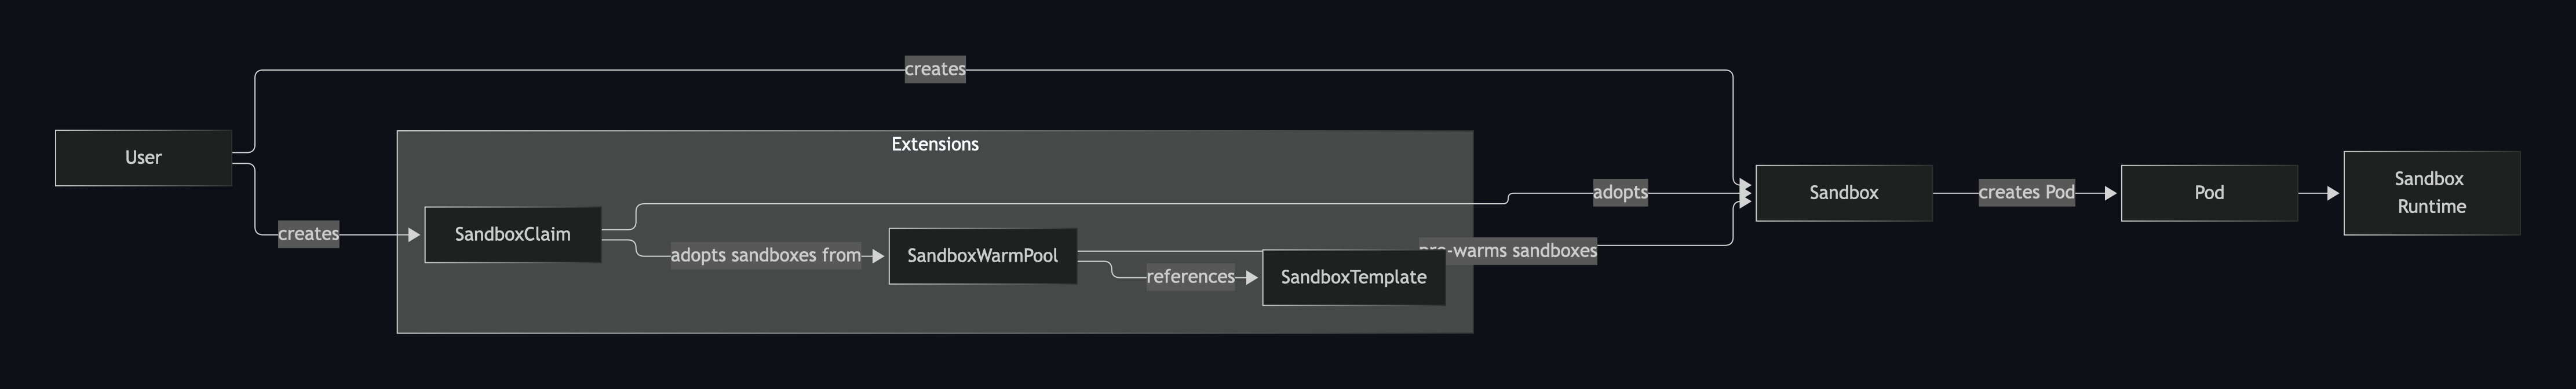
Официальная схема Agent Sandbox: запрос получает подготовленную среду, а контроллер создаёт Pod с выбранной средой исполнения.
Как устроить рабочий цикл
Начинать интеграцию стоит с небольшой задачи, например подготовки отчёта из заранее выбранных файлов. Команда создаёт шаблон окружения: закрепляет образ с нужными библиотеками, задаёт ресурсы, подключает рабочий каталог и выбирает среду исполнения. Затем контроллер поддерживает небольшой запас подготовленных песочниц.
Когда пользователь запускает задачу, приложение запрашивает отдельную среду из этого пула. В неё передаются только необходимые входные данные. Сервис сохраняет связь между пользователем, задачей и песочницей, чтобы результаты нельзя было случайно выдать другой сессии. Агент получает инструменты в пределах согласованных полномочий.
После выполнения приложение забирает отчёт и отдельно проверяет его формат. Затем освобождает среду и убеждается, что связанные временные ресурсы действительно удалены. Для ошибки, тайм-аута и отмены пользователем нужен такой же явный маршрут завершения. Иначе закрытый диалог продолжит расходовать процессор, память или место на диске.
Границы доступа и стоимость ожидания
Для веб-продукта полезно разделить доступ агента к файлам, внутренним сервисам и внешней сети. Генератор отчёта может читать подготовленную копию данных. Изменение заказа лучше проводить через отдельный инструмент, который проверяет полномочия пользователя и допустимость операции. Перенос программы в контейнер сам по себе не ограничивает широкие права сервисной учётной записи.
Тёплый пул тоже требует расчёта. Большой резерв уменьшает ожидание, но расходует ресурсы в простое. Маленький дешевле поддерживать, зато при всплеске запросов появляются холодные запуски. Размер пула стоит выбирать по наблюдаемой очереди и времени подготовки конкретного образа.
Полезные метрики здесь вполне прикладные: сколько времени проходит до первой команды, сколько задач завершается по тайм-ауту и сколько сред остаётся после окончания работы. Эти измерения покажут, где проблема связана с инфраструктурой, а где — с поведением самого агента.
Практическая ценность Kubernetes — управляемость множества коротких рабочих сред. Качество решения определяется тем, насколько точно команда описала полномочия, состояние и завершение каждой задачи.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.