Вредоносный выпуск показал разницу между исходным кодом и готовым дистрибутивом. Что важно учитывать при восстановлении среды.
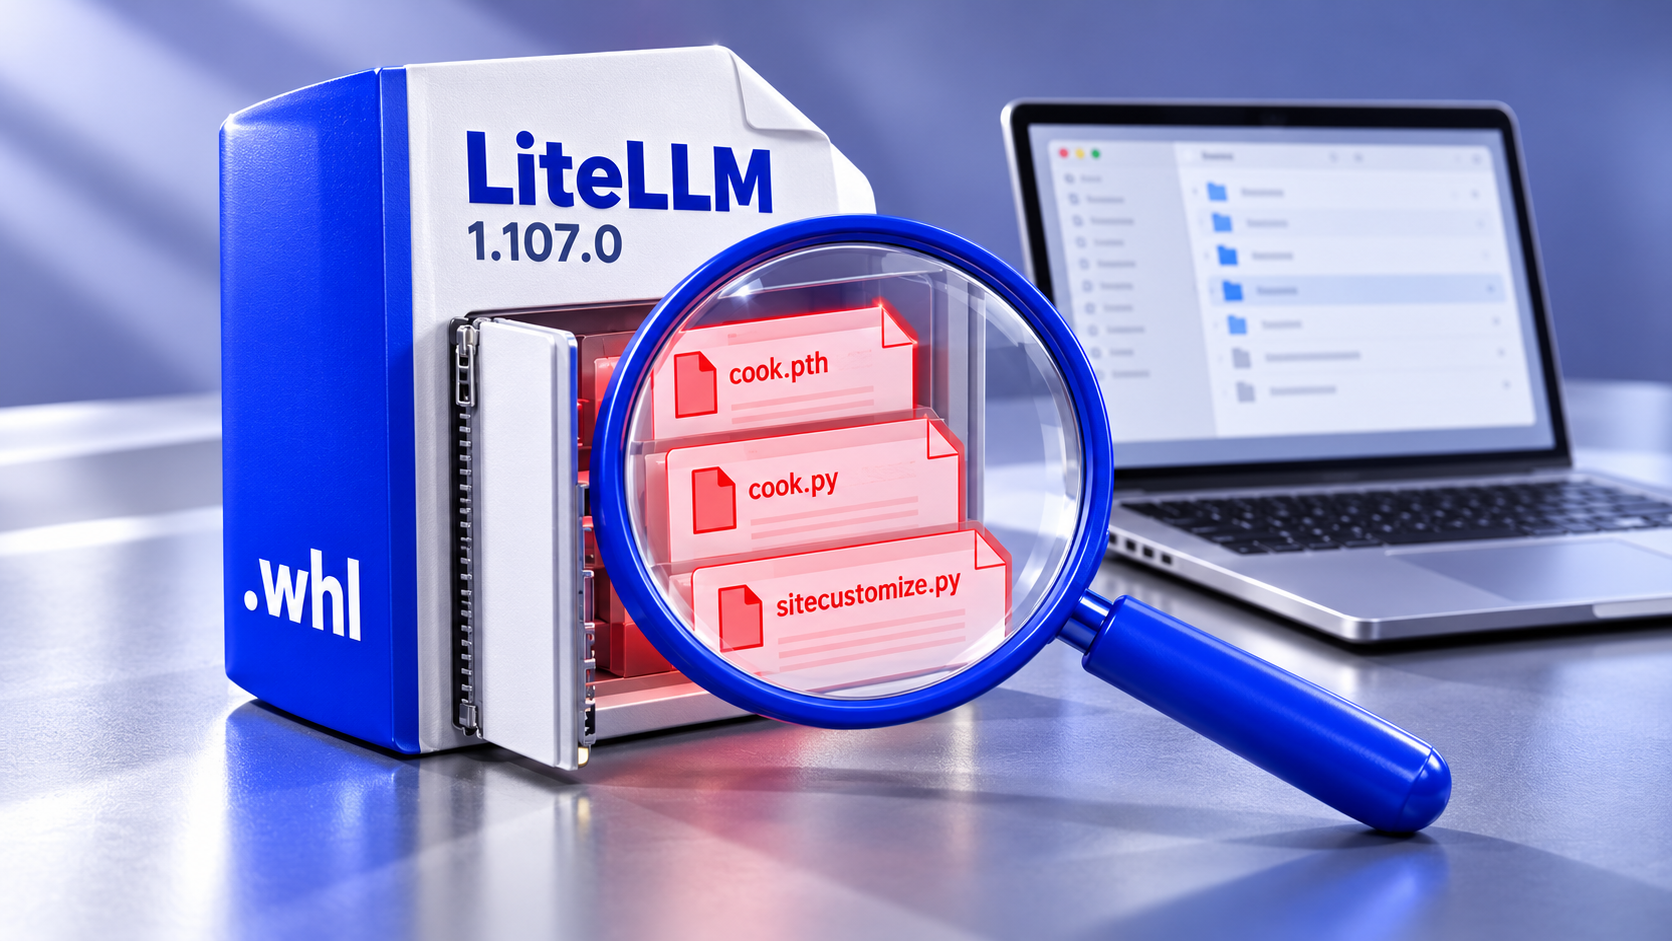
21 октября в распространении LiteLLM обнаружен вредоносный выпуск 1.107.0. Инцидент затронул готовые wheel-пакеты для нескольких платформ и связанные Docker-образы. Разработчики сообщили об удалении проблемного выпуска и рекомендовали зафиксировать версию 1.106.2. В архиве исходников sdist отсутствовали три вредоносных файла из wheel, однако его pyproject.toml содержал добавленную настройку data = "cook", которой не было в соответствующем Git-теге. Поэтому архив нельзя считать полностью неизменённым, а проверку репозитория — проверкой установленного дистрибутива.
Особенность атаки — использование механизмов запуска Python. В готовых пакетах находились файлы, способные активироваться при старте интерпретатора, без явного импорта LiteLLM прикладным кодом. Исследование выявило кражу доступных учётных данных и возможность удалённого выполнения команд. Поэтому привычная попытка «просто запустить Python и посмотреть версию» в подозрительном окружении могла сама запустить вредоносную часть.
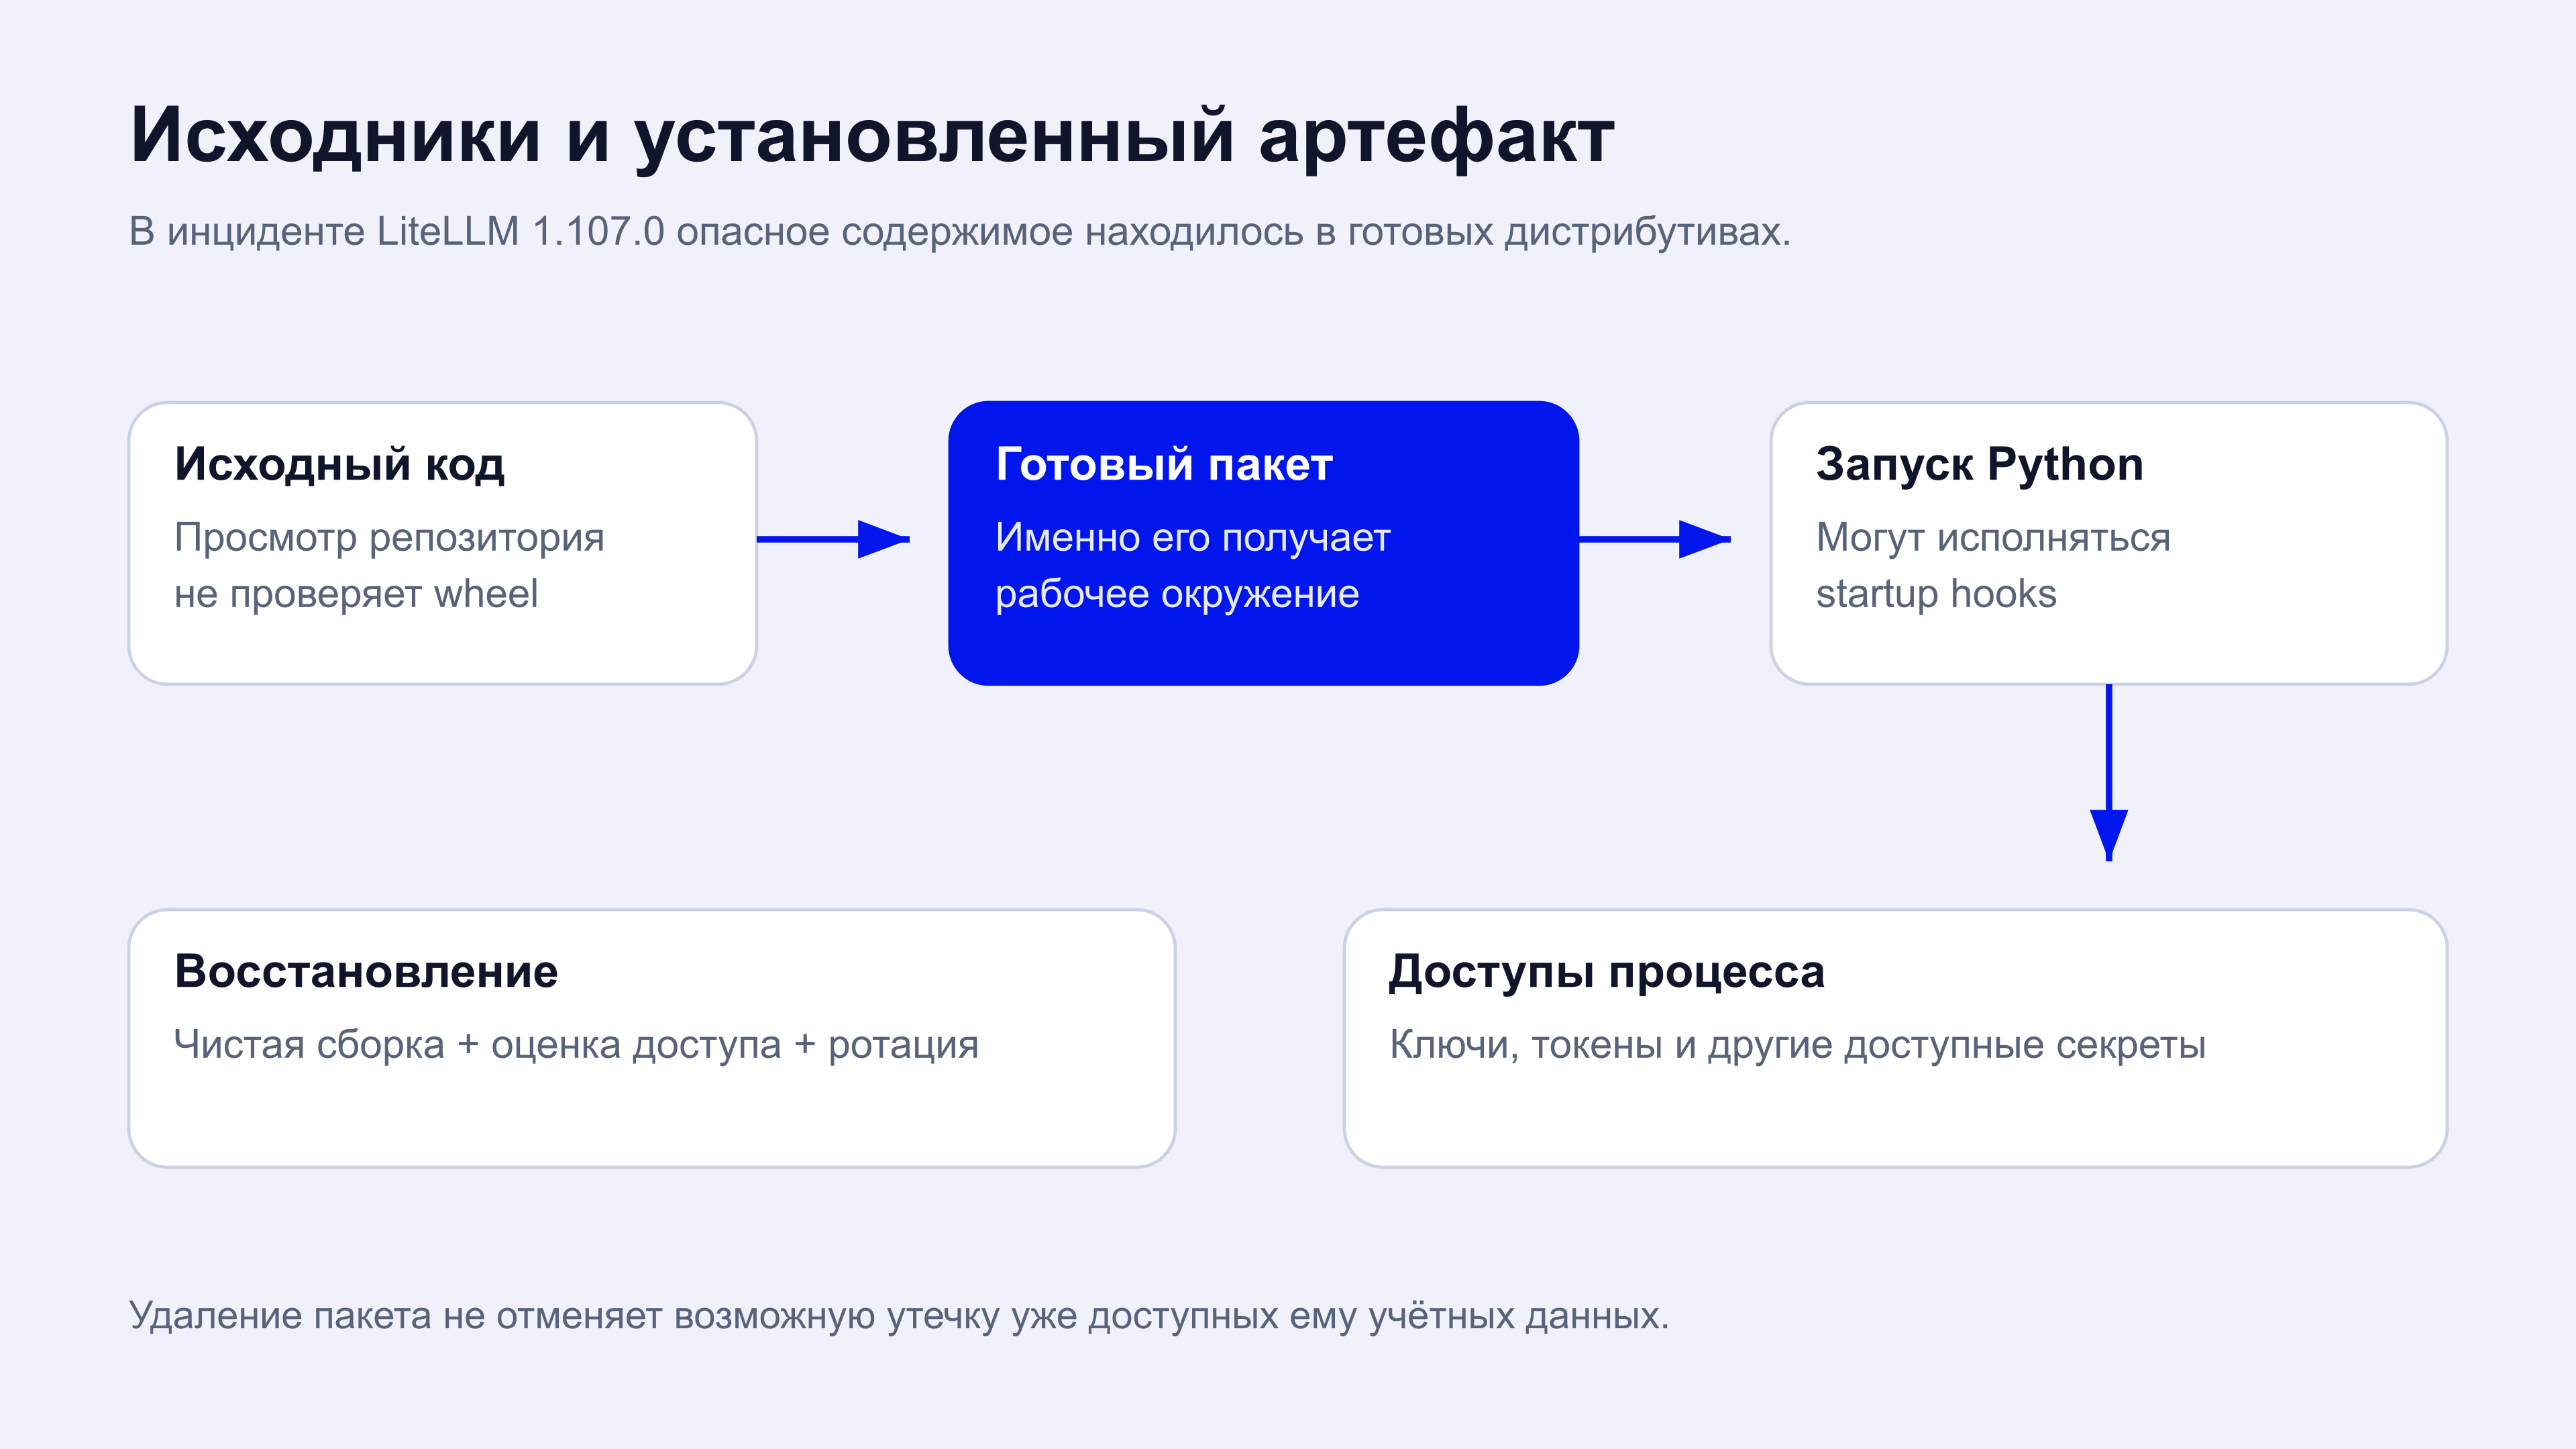 Удаление пакета не отменяет возможную утечку уже доступных ему учётных данных.
Установка — отдельная граница доверия
Ситуация показывает, почему просмотр репозитория и проверка реально установленного пакета отвечают на разные вопросы. Между исходниками и рабочей средой находятся сборка, упаковка, реестр и получение конкретного файла. Каждый этап способен изменить конечный результат. Для приложения имеет значение именно тот артефакт, который оказался на диске и был запущен, а не только состояние ветки исходного проекта.
Практический вывод для небольших команд — сохранять воспроизводимое описание поставки. Версия, контрольная сумма и происхождение образа помогают отличить известную сборку от похожей по названию. Плавающий тег удобен для экспериментов, но затрудняет восстановление событий: одинаковое имя в разные моменты времени может обозначать разное содержимое. Фиксация артефакта делает техническое обсуждение значительно точнее.
Откат пакета не возвращает секреты
Если вредоносный код уже выполнялся, переустановка библиотеки решает только часть проблемы. Доступные процессу ключи и токены могли покинуть окружение. Поэтому восстановление включает оценку того, какие полномочия были у приложения, и замену затронутых учётных данных. При этом удалять следы до сохранения необходимых журналов неразумно: они помогают понять границы инцидента.
Исследовать подозрительную среду следует отдельно от обычной работы, избегая запуска её интерпретатора и установочных инструментов. Для возвращения сервиса полезнее чистая воспроизводимая сборка, чем попытка вручную удалить несколько замеченных файлов и объявить окружение исправленным. Объём дальнейшей проверки зависит от доступов процесса и того, какие системы были с ним связаны.
Инцидент не отменяет ценность открытого кода, но уточняет предмет проверки. Прозрачность исходников полезна только вместе с доверием к поставке и пониманием фактически запущенных компонентов. Для AI-приложений, которые часто держат рядом несколько сервисных ключей, эта связь особенно ощутима: один скомпрометированный пакет способен получить полномочия значительно шире своей основной функции.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.