Обновления PHP 8.2–8.5 закрывают ошибки обработки веб-запросов. Почему проверять нужно работающую среду, а не только версию приложения.
21 октября вышли PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 с исправлениями двух критических уязвимостей удалённого выполнения кода без аутентификации. Проблемы получили обозначения CVE-2026-109618 и CVE-2026-109619. Для сайтов на PHP это повод проверить версию интерпретатора, который действительно обслуживает запросы, даже если сама CMS недавно обновлялась и продолжает работать без видимых ошибок.
Одна ошибка связана с очисткой частично подготовленных данных при нехватке памяти, другая — с сохранением состояния запроса после освобождения связанной памяти. Уязвимости затрагивают веб-развёртывания PHP, включая распространённые способы запуска. Для mod_php показан сценарий срабатывания до выполнения кода приложения. Полного обходного решения разработчики не заявляют: основным способом устранения остаётся установка исправлений. Эти сведения описывают риск, но сами по себе не доказывают компрометацию конкретного сервера.
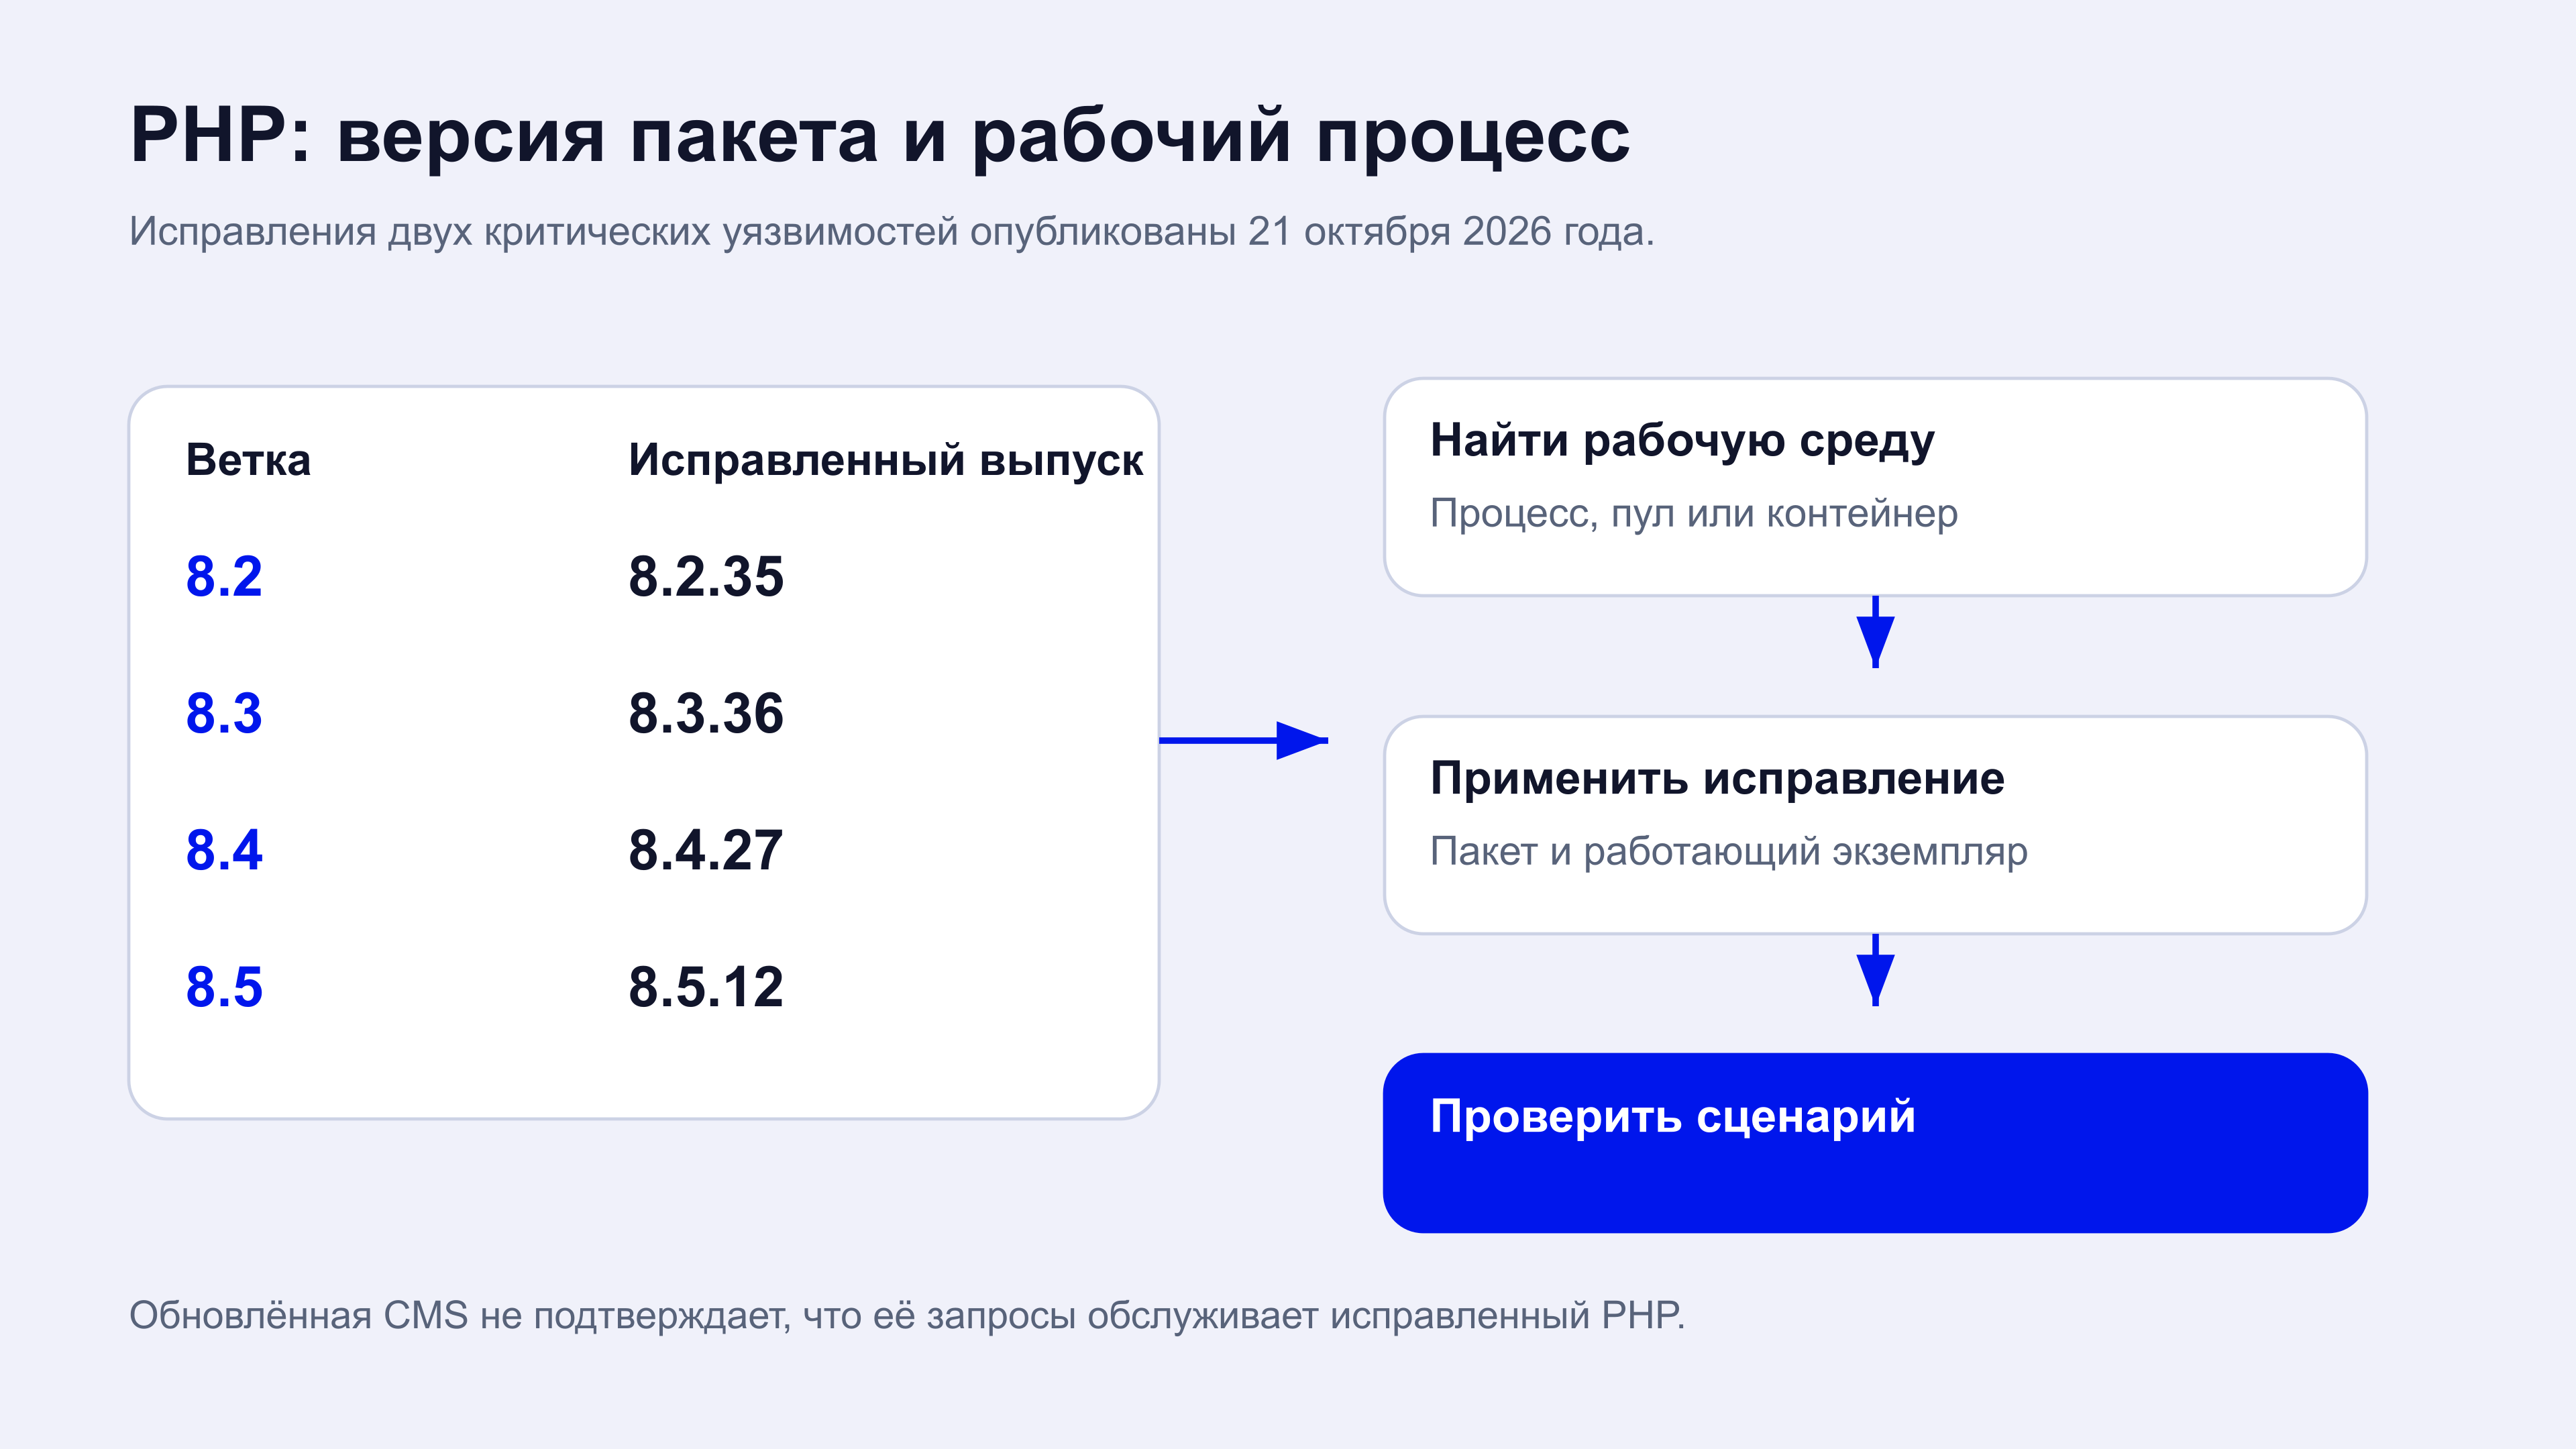 Обновлённая CMS не подтверждает, что её запросы обслуживает исправленный PHP.
Версия сайта и версия среды — разные вещи
Обновление темы, расширения или CMS может не менять PHP вообще. В одном проекте также способны одновременно существовать интерпретатор для командной строки и отдельная служба для веб-запросов. Поэтому номер, увиденный в привычном терминале, ещё не подтверждает состояние сайта. Инвентаризация должна связывать домен, обслуживающий процесс и установленный пакет в одну проверяемую цепочку.
В контейнерной среде отдельного внимания требуют базовый образ и фактически запущенный экземпляр. Новый тег в конфигурации не означает, что старые контейнеры уже заменены. Аналогично успешная установка пакета не доказывает, что все долгоживущие процессы используют обновлённые файлы. Полезно заранее определить, какое наблюдение будет считаться подтверждением завершённого обновления.
Исправление нужно проверять на рабочем сценарии
Практическая последовательность зависит от инфраструктуры, но задача приёмки остаётся понятной: установить исправленную среду и убедиться, что ключевые действия сайта сохранились. Авторизация, публикация материала, загрузка файла и отправка формы часто дают более полезный сигнал, чем одно открытие главной страницы. Для проверки лучше использовать заранее подготовленные тестовые данные, чтобы техническая работа не создавала лишние реальные операции.
Пакеты операционной системы иногда получают исправления без перехода на совпадающий номер upstream-релиза. Тогда ориентиром становится бюллетень поставщика пакета и его подтверждение исправления конкретных уязвимостей. Просто сравнивать короткие номера версий в разных системах недостаточно. Для веток без поддержки требуется отдельный план перехода, а не ожидание очередного обычного обновления.
Такой инцидент напоминает, что безопасность приложения включает среду его исполнения. Владельцу проекта нужен ясный итог: какая служба обновлена, какой пакет используется и какие сценарии прошли проверку. Этот небольшой набор подтверждений ценнее общего сообщения «всё актуально», которое невозможно сопоставить с конкретным сайтом.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.