Новый режим code scanning ищет в pull request опасные пути от недоверенных данных к возможностям агента. Проверка доступна в предварительной версии.
Представим, что помощник читает комментарий к задаче и одновременно может менять записи в другой системе. Сам текст комментария не даёт такого права, но ошибочно спроектированный агент способен принять скрытую команду за инструкцию. GitHub добавила в code scanning проверку подобных связей. Она запускается для новых pull request рядом с обычным анализом CodeQL, если организация включила необходимые функции Advanced Security.
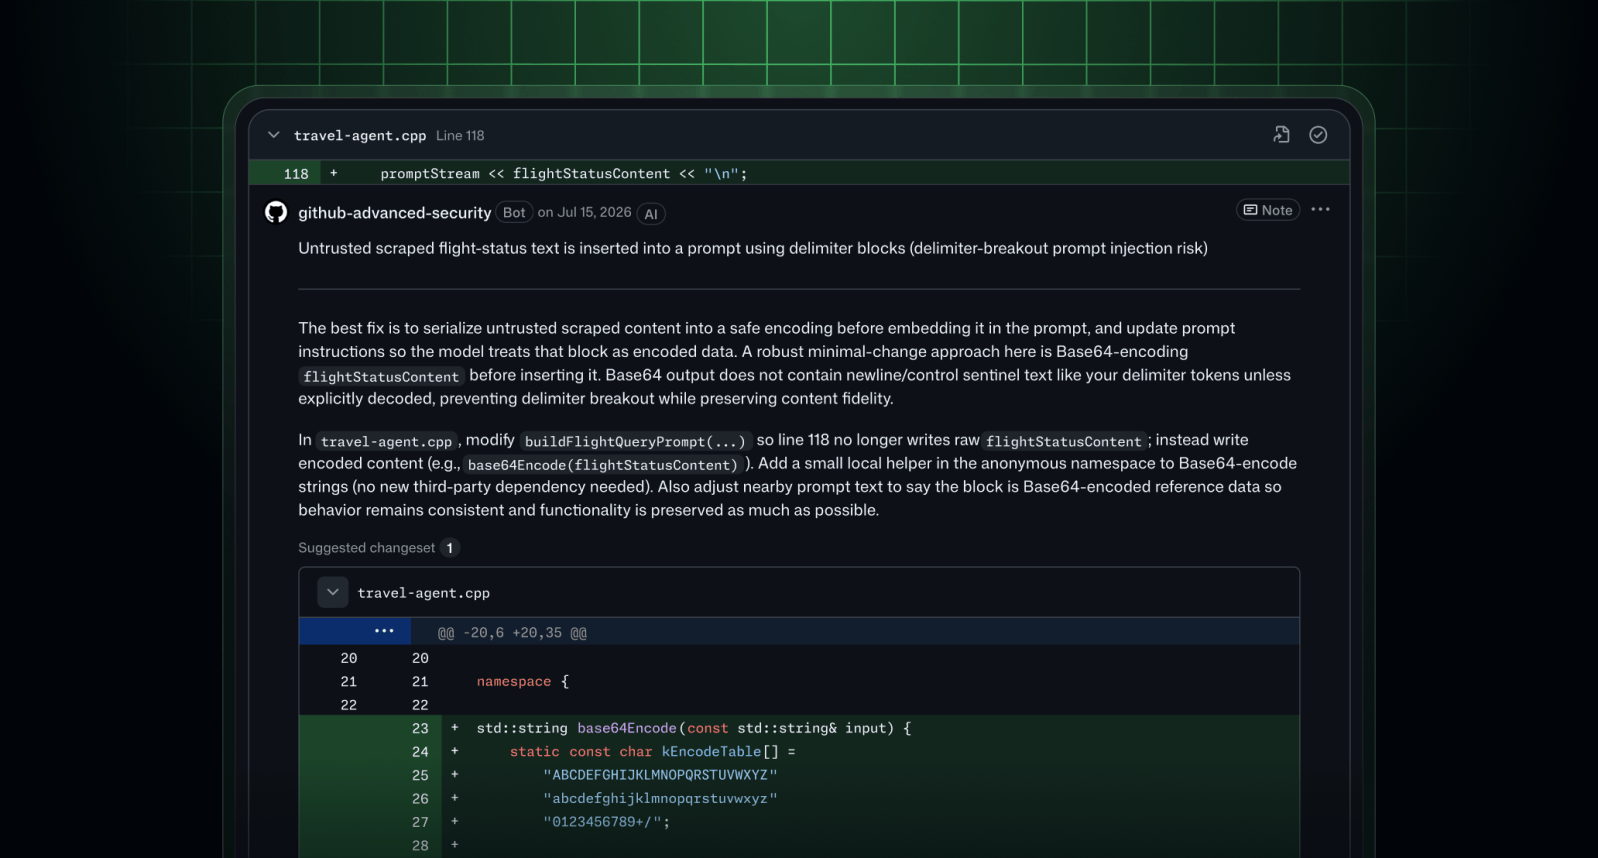
Что именно увидит разработчик
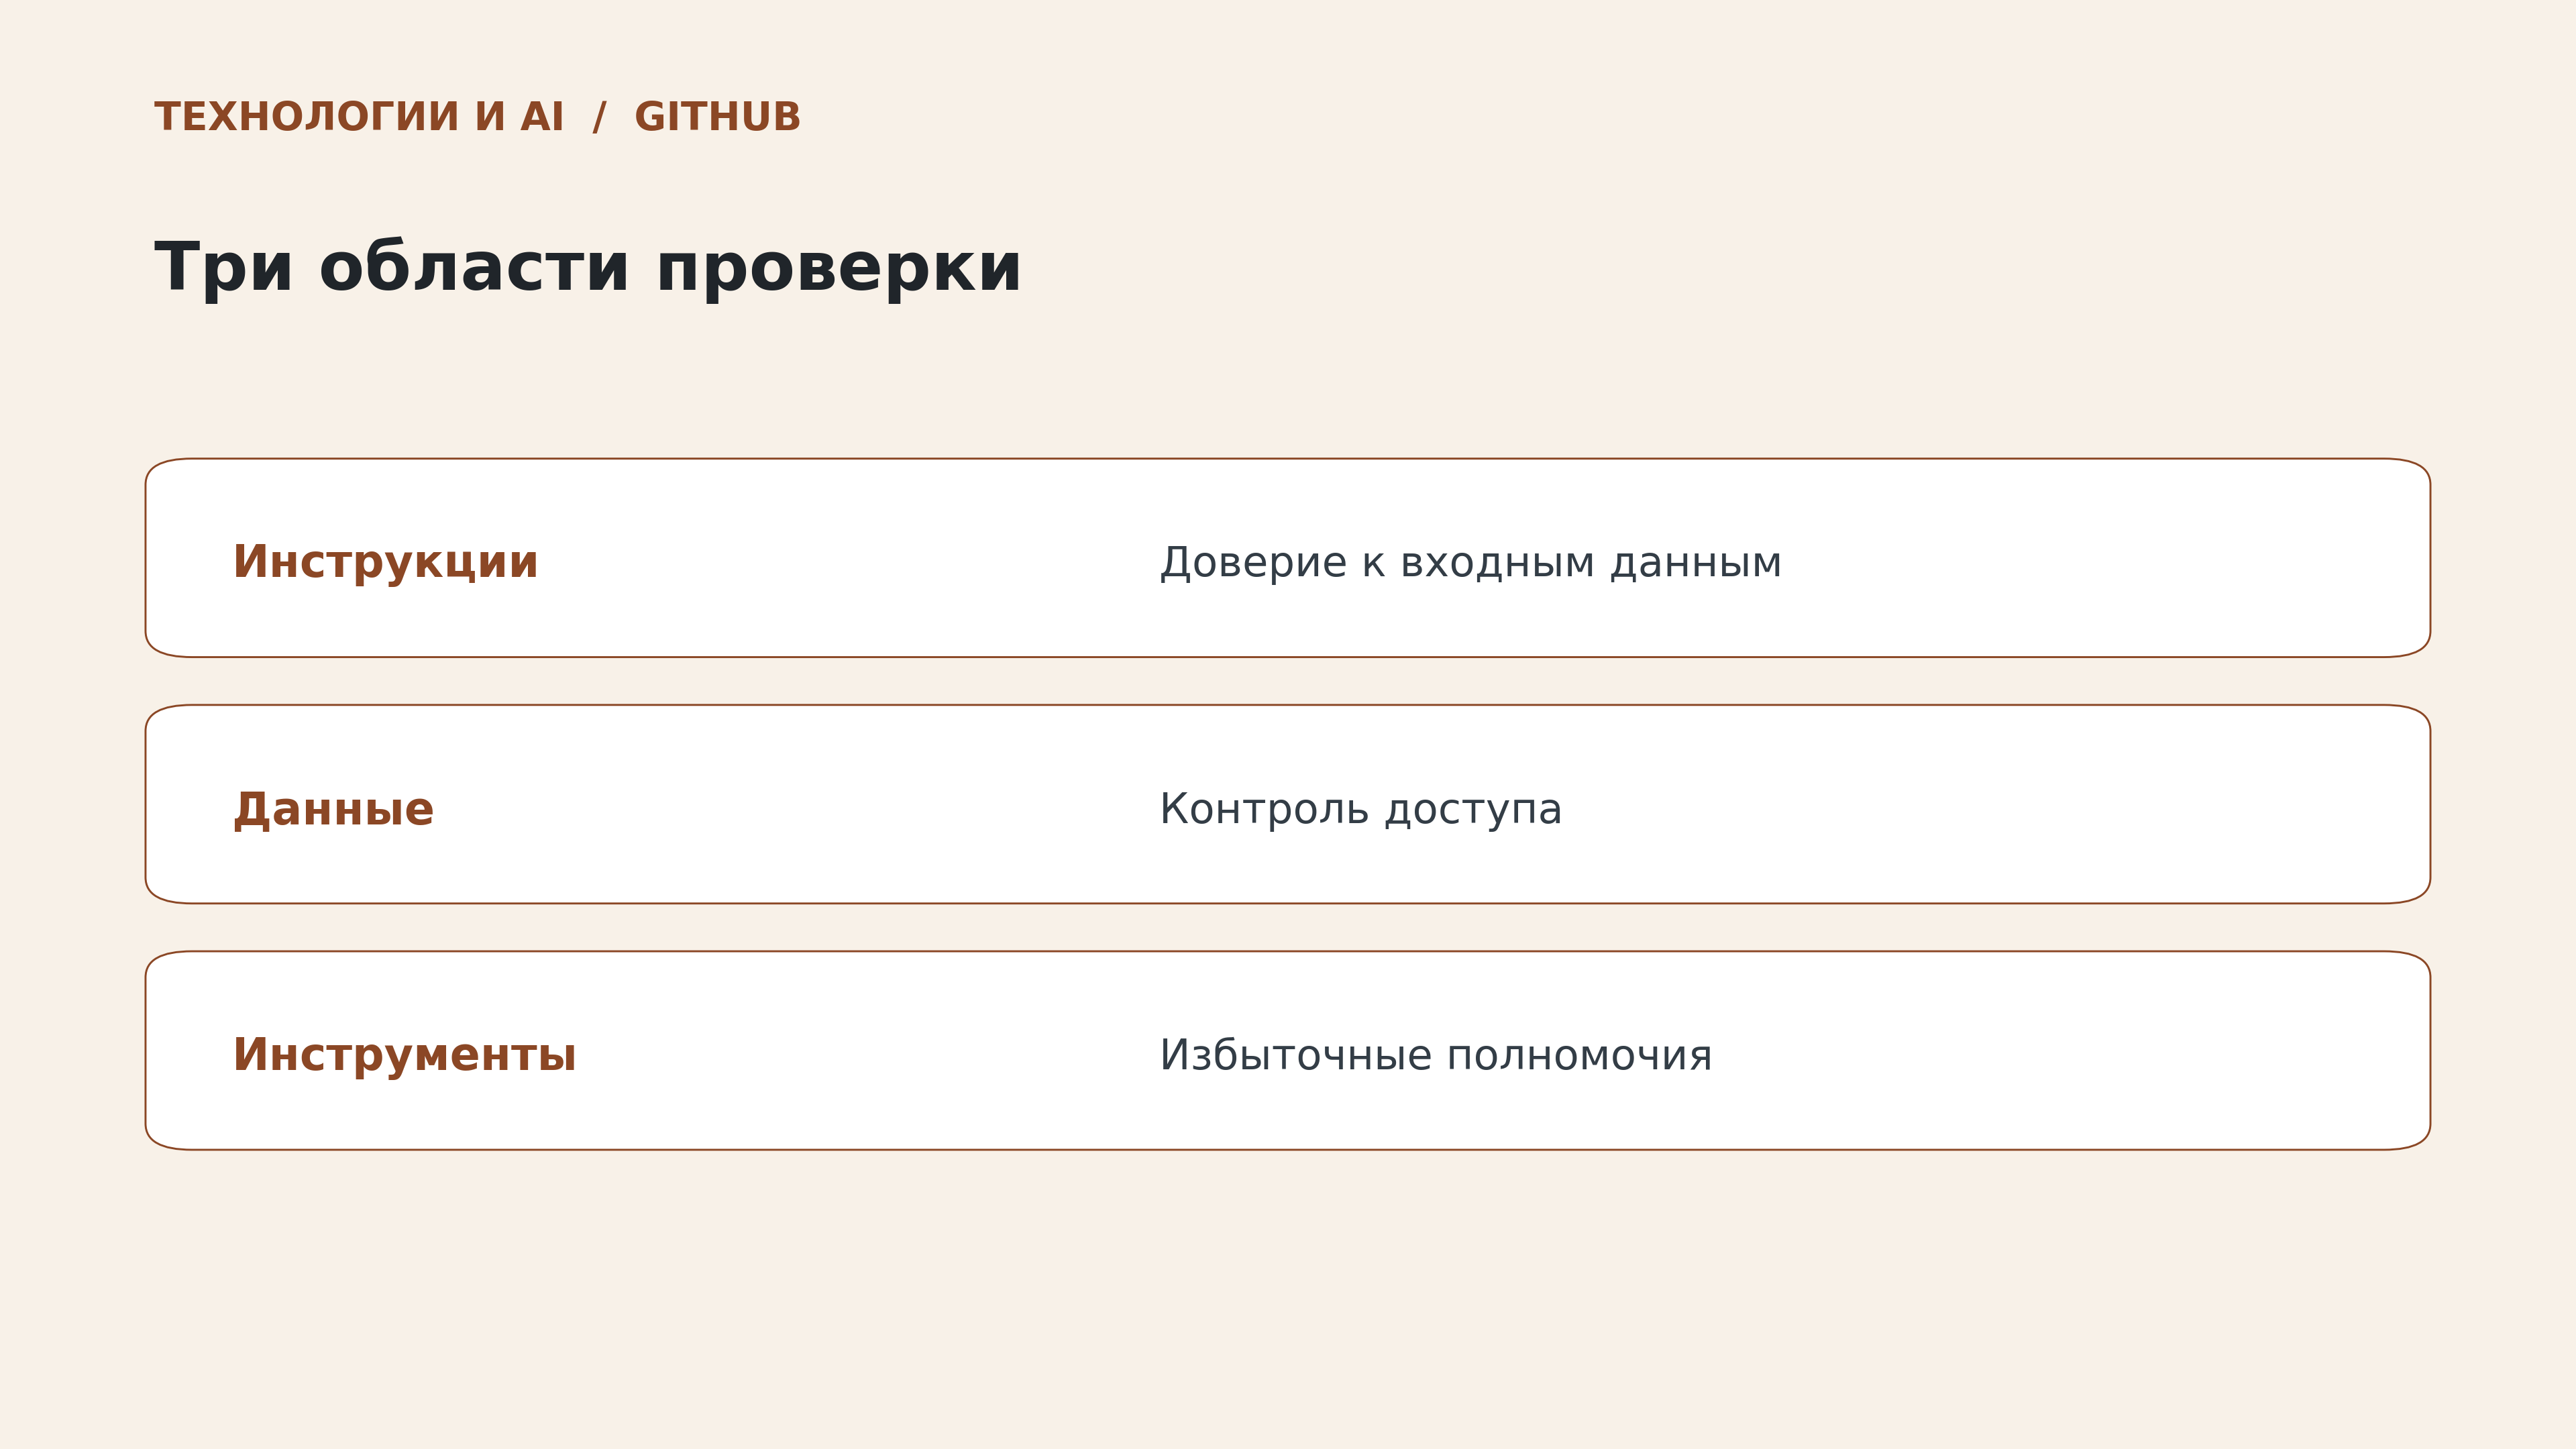
Помимо косвенного внедрения инструкций, проверка ищет раскрытие данных без нужного контроля доступа и избыточные полномочия агента. Это три разных вопроса: откуда взялся текст, какие данные доступны и что инструмент вправе сделать. Предупреждение указывает на участок кода для разбора; отсутствие предупреждения не доказывает безопасность всего приложения.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.