Anthropic и Theorem получили формальные доказательства свойств безопасности для 123 библиотек. Разбираемся, что проверяет Rocq, какие результаты открыты и где заканчиваются гарантии.
Anthropic и Theorem 22 октября представили результаты применения Claude к формальной проверке открытого программного обеспечения. Исследование охватило 239 входных точек тестирования в 123 библиотеках. Для них удалось получить математические доказательства определённых свойств безопасности. Речь идёт о конкретных исполняемых файлах и заданных условиях работы: число библиотек не означает, что весь их код объявлен свободным от любых ошибок.
Что именно удалось доказать
Отправной точкой стали тестовые программы OSS-Fuzz, которые подают библиотеке входные данные и ищут сбои. Исследователи перешли от перебора примеров к утверждениям о поведении программы на всех входах внутри оговорённых границ. Доказательства строились на уровне скомпилированного кода для архитектуры RISC-V.
Для рассмотренных случаев условия включают входные данные размером менее 64 МБ, однопоточное исполнение, статическую сборку и фиксированный бюджет памяти. Проверяются согласованность поведения обычной и инструментированной сборок и отсутствие ошибок, обнаруживаемых санитайзером. Гарантия завершения в опубликованный набор не входит. Эти ограничения являются частью результата, поэтому их нельзя опускать при обсуждении гарантий.
Такой подход особенно интересен для обработки недоверенных файлов и сетевых сообщений. В подобных задачах трудно заранее перечислить все возможные повреждённые входы. Формальная постановка заставляет явно определить допустимые данные и то поведение, которое требуется подтвердить.
Почему важен отдельный проверяющий инструмент
Claude помогает создавать доказательство, но окончательная проверка его корректности выполняется системой Rocq. Это меняет характер результата: вместо текстового объяснения безопасности получается формальная конструкция, которую можно проверить по строгим правилам.
Опубликованный набор использует Rocq 9.2.0 и формальную модель процесса Linux, исполняющего RISC-V-код. Для соответствующих тестов сопоставляются обычная сборка и сборка с санитайзером — инструментом обнаружения ошибок. Доказательство описывает их поведение в выбранной модели и отсутствие обнаруживаемой санитайзером ошибки при заданных ограничениях.
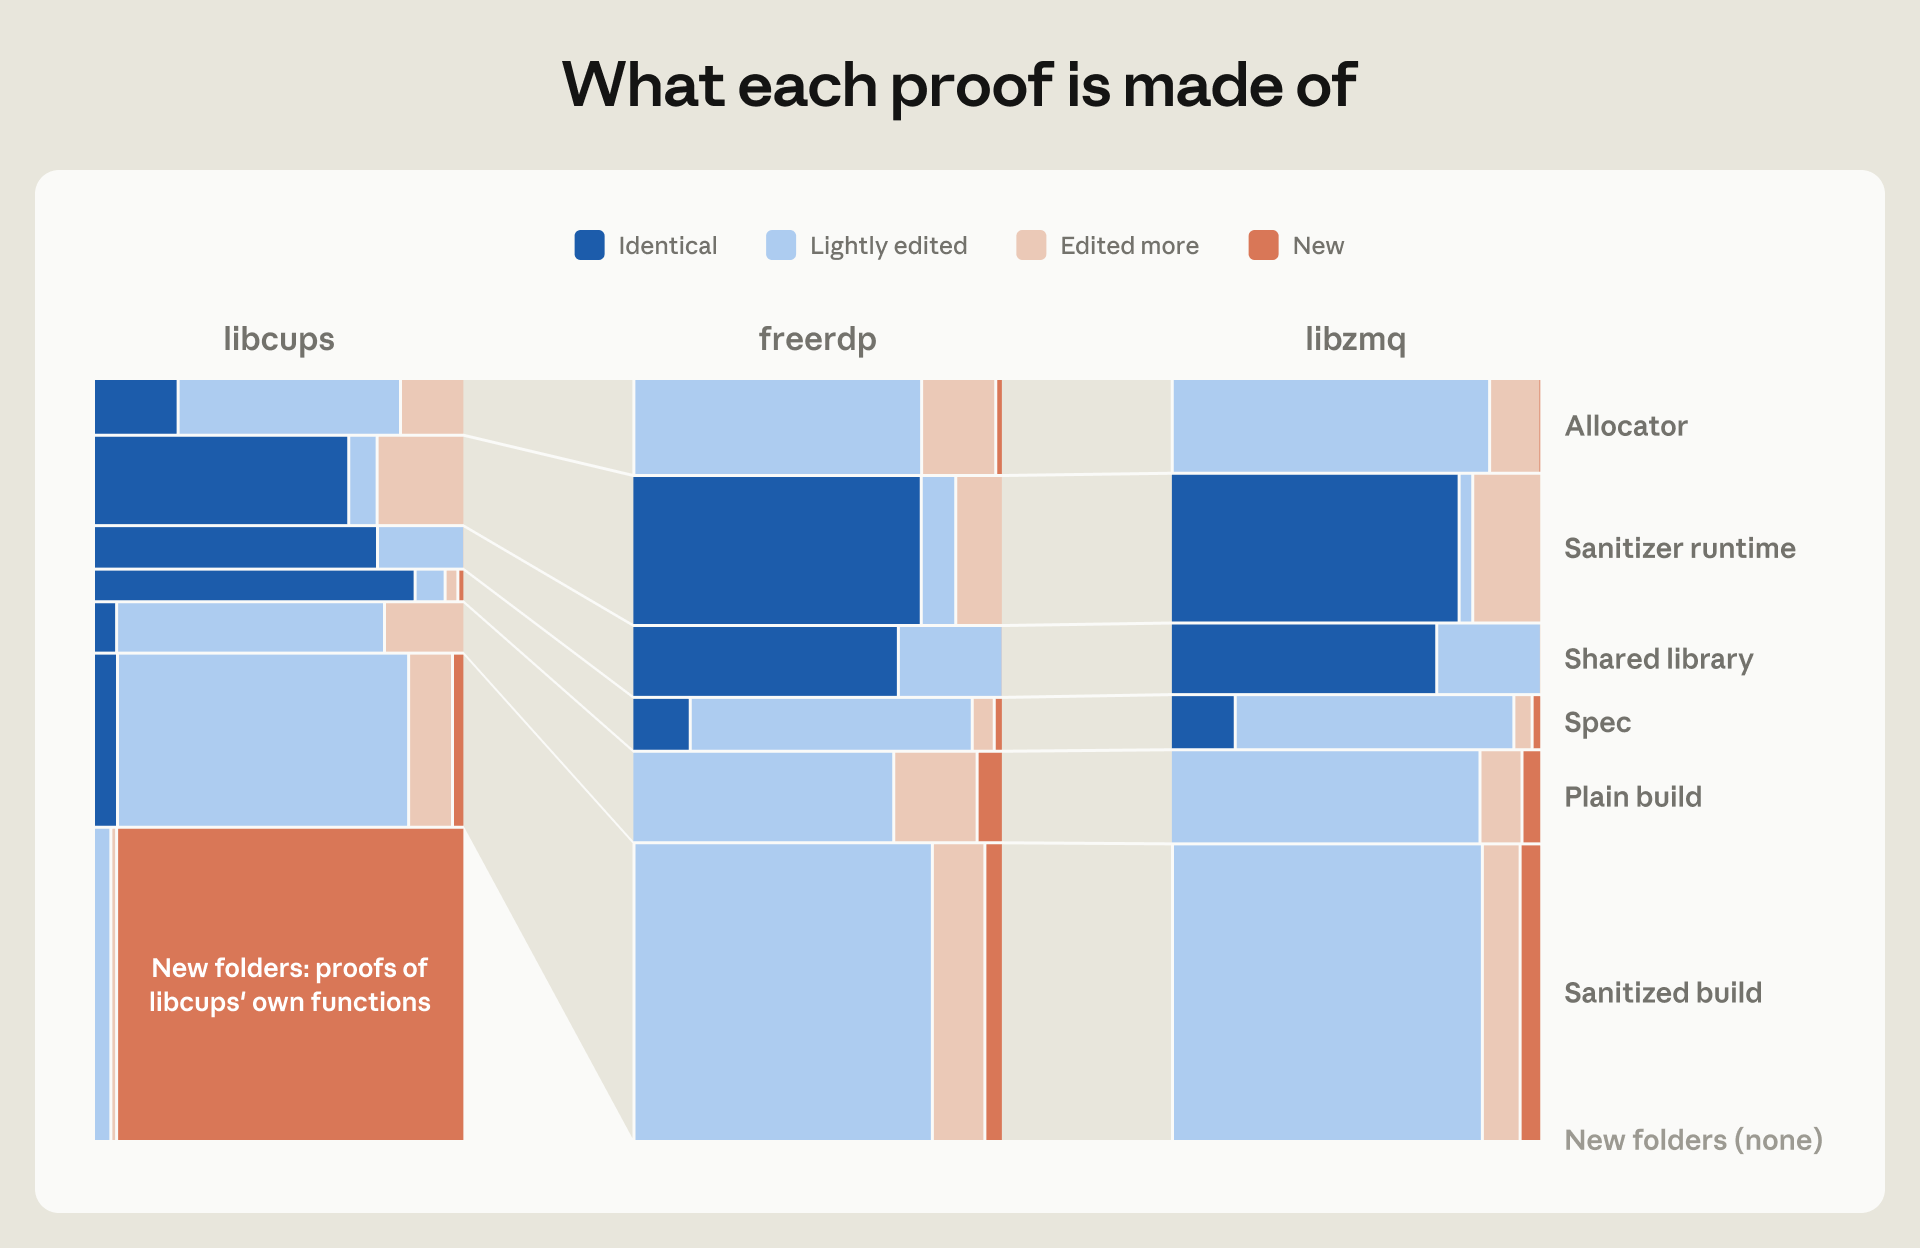
При работе над разными библиотеками часть доказательств можно использовать повторно. Это касается общих компонентов окружения и исполнения, поэтому новая задача не обязательно начинается с полностью пустого основания. На диаграмме для libcups, freerdp и libzmq показано, какие части удалось сохранить или изменить лишь незначительно.
Что открыто для независимой проверки
Публичный набор пока меньше всего исследования: в нём есть доказательства для 60 входных точек в 25 библиотеках. Это отдельная величина, которую важно не смешивать с общими 239 точками и 123 библиотеками. Среди опубликованных примеров есть обработка JSON, сжатие данных и другие распространённые задачи.
Материалы привязаны к конкретным бинарным сборкам. Возможность воспроизвести проверку помогает обсуждать точное утверждение и его предпосылки. Перенос результата на другую версию библиотеки требует отдельного внимания: изменение сборки может изменить и предмет доказательства.
Theorem также открыла программу OSS Verify для подходящих открытых проектов. Заявку подаёт основной сопровождающий; программа ориентирована в том числе на широко используемые библиотеки, парсеры и компоненты обработки данных. Участие зависит от соответствия требованиям проекта.
Где заканчивается гарантия
Формальная модель описывает только часть реальной системы. Модель Linux и RISC-V, использованная в работе, прямо обозначена как неполная и содержит допущения. Корректное доказательство внутри неё не подтверждает отсутствие ошибок в самой операционной системе, аппаратуре или любом вызывающем коде.
Поэтому практический вывод состоит в более точном языке безопасности: какую сборку проверили, какие свойства доказали и при каких условиях. Формальная проверка добавляет сильный инструмент к тестированию и ревью. Её полезность растёт, когда границы результата так же доступны для изучения, как само доказательство.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.