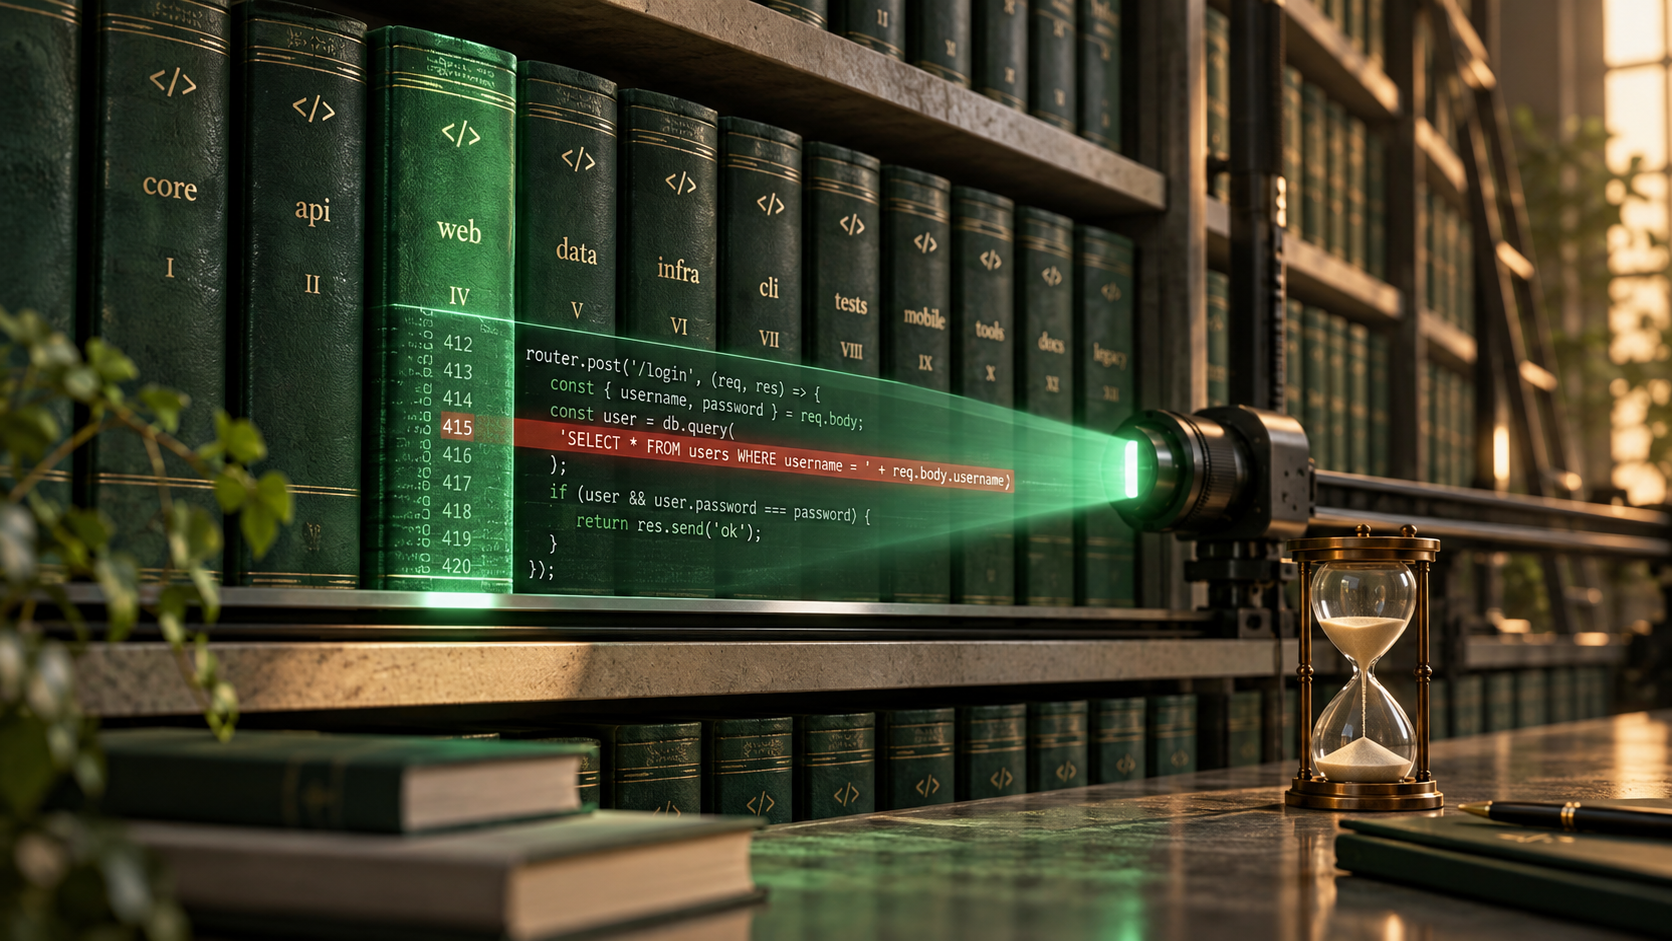
Проверка исследует последний коммит основной ветки в пределах заданного времени. Результаты появляются рядом с предупреждениями CodeQL.
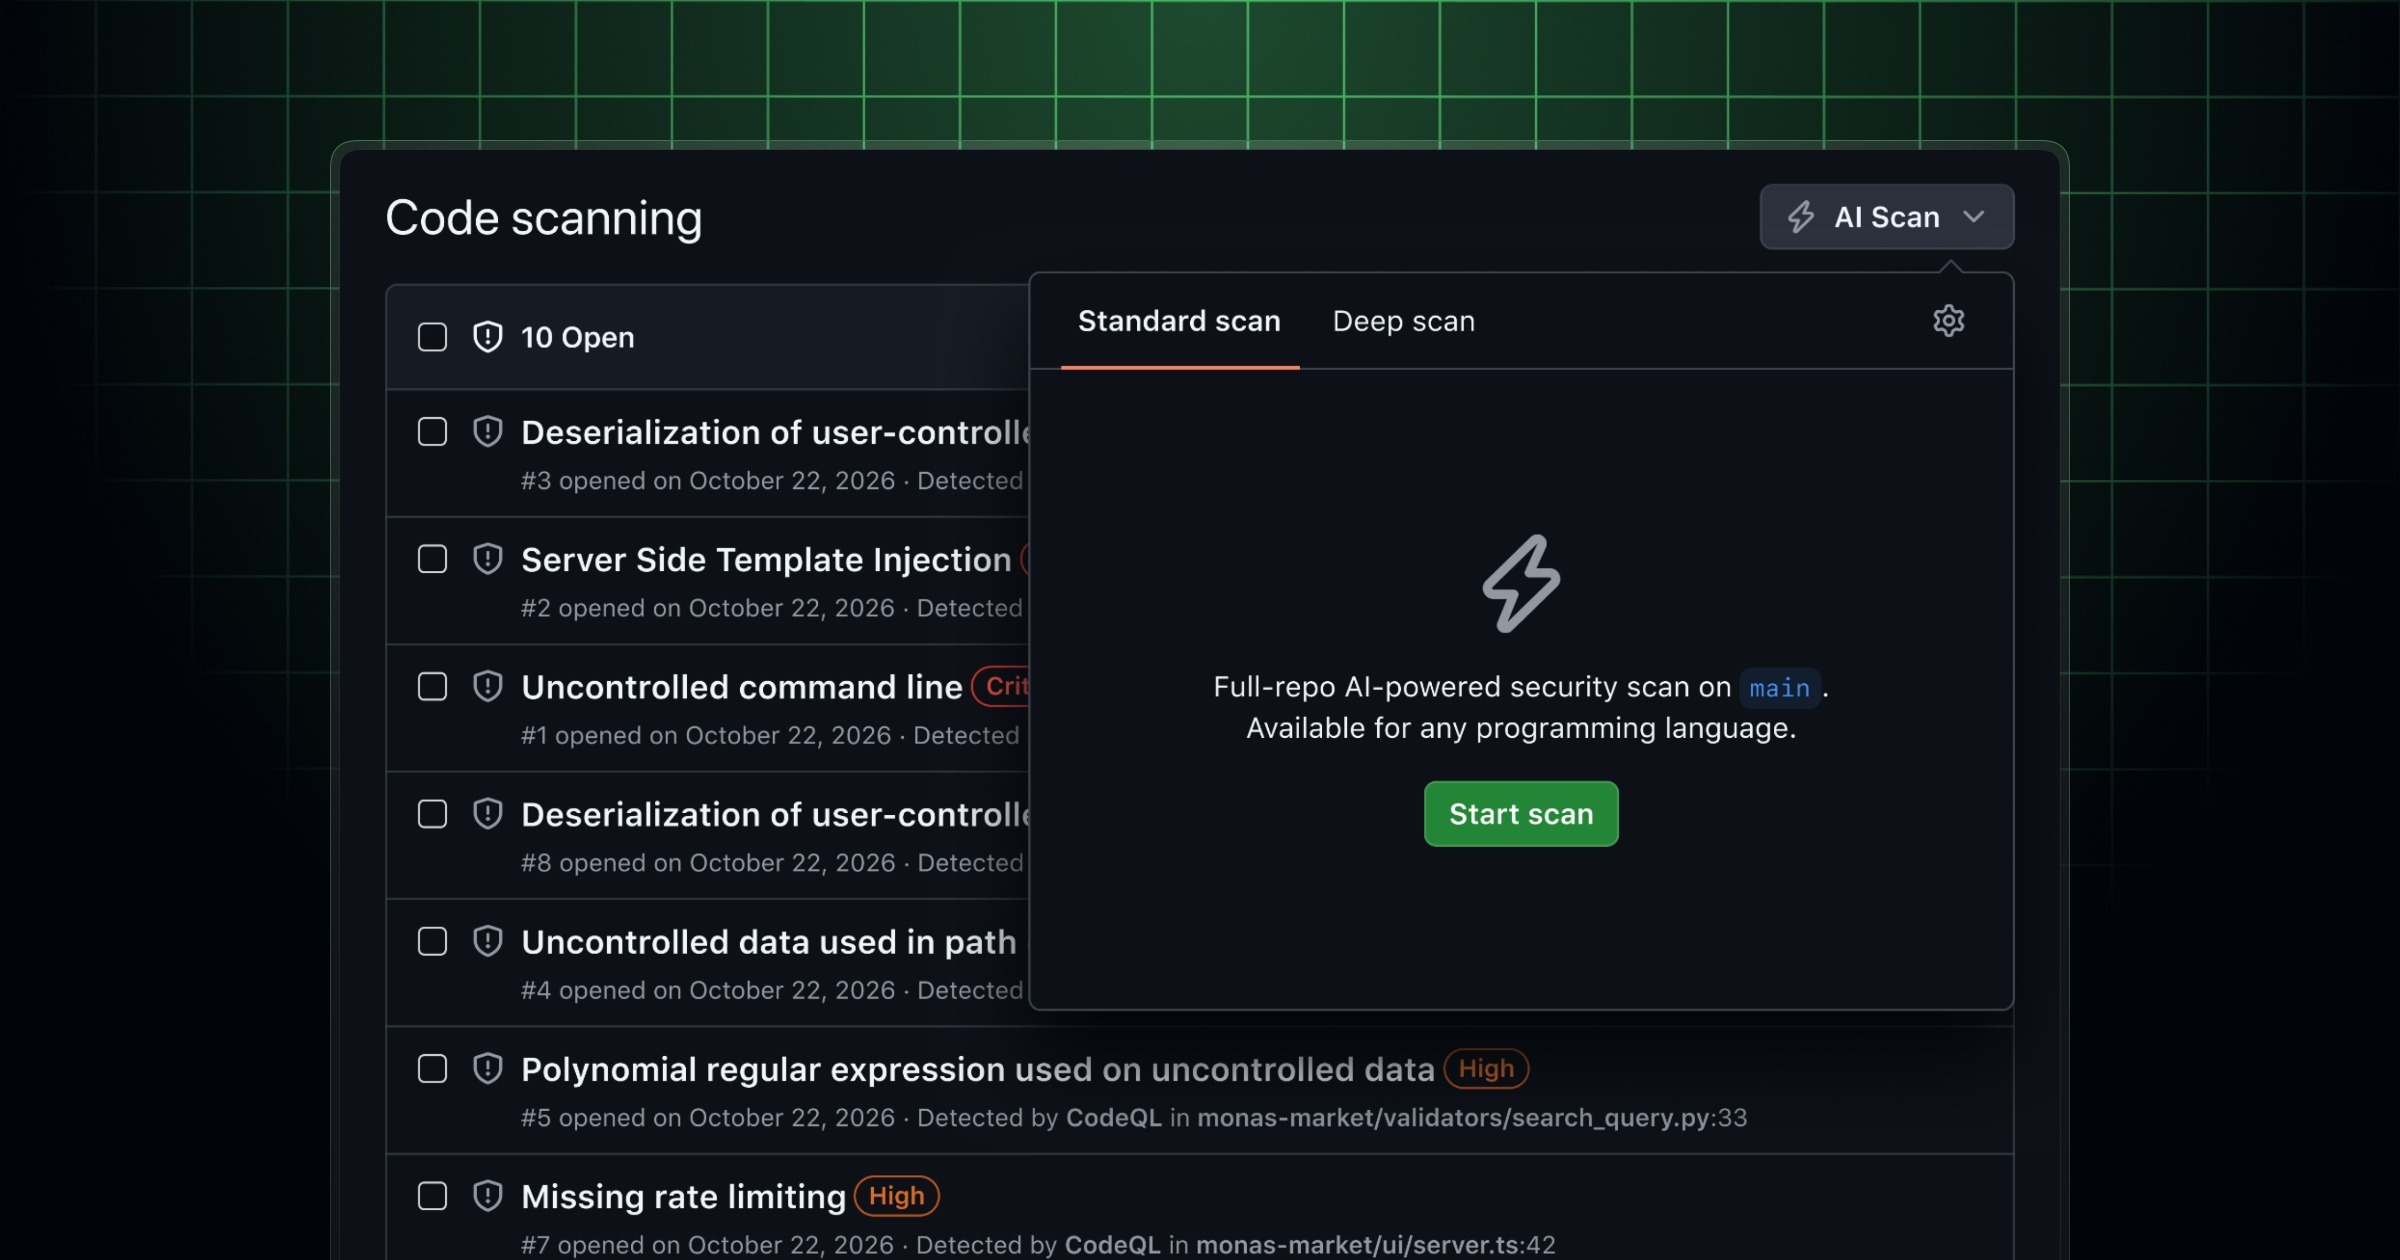
Проверка изменений в pull request не затрагивает весь давно работающий код. Новый режим AI Scan позволяет отдельно запустить поиск уязвимостей по репозиторию. Сканер начинает с последнего коммита основной ветки и тратит отведённое время на участки, которые считает наиболее рискованными. В том числе он может исследовать языки и фреймворки, для которых нет поддержки CodeQL.
Почему исправление нужно проверить ещё раз
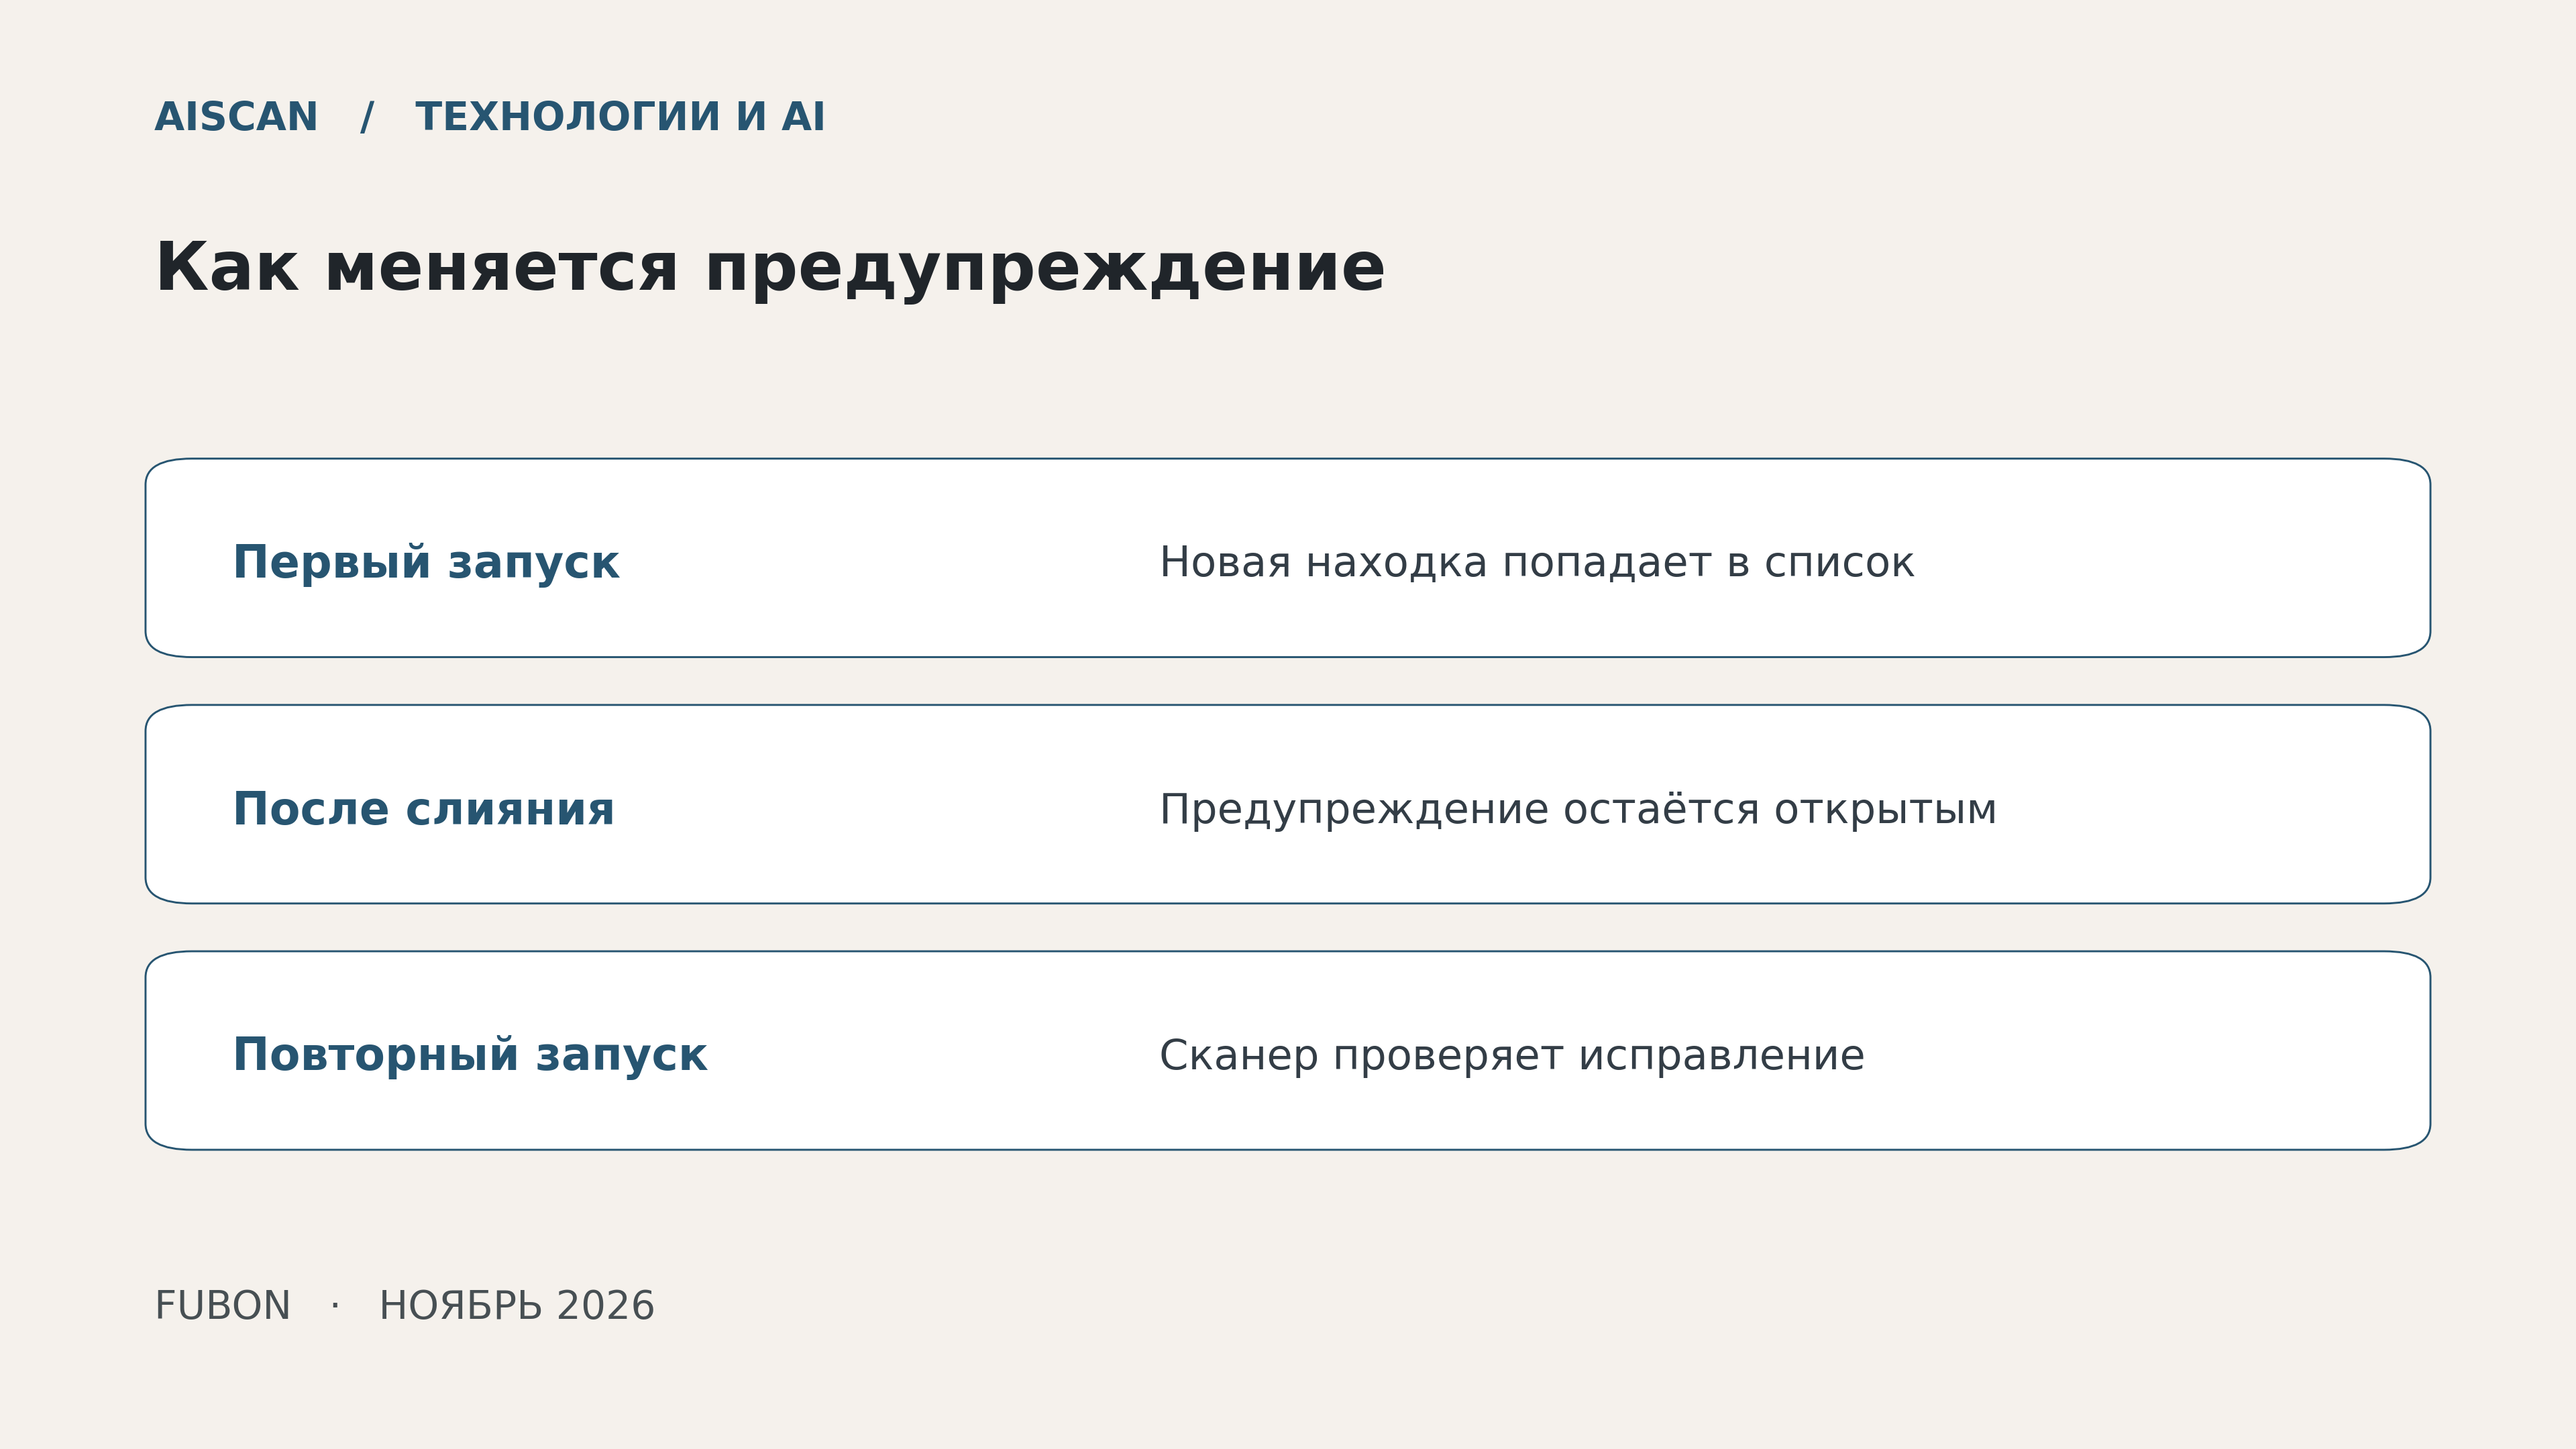
Находки попадают в обычный список предупреждений безопасности. Если ту же проблему уже показал CodeQL, AI Scan её пропускает. После слияния исправления запись автоматически не закрывается: нужен новый запуск. Для личных аккаунтов в предварительном доступе поддерживаются публичные репозитории; лицензия Copilot не обязательна, а вычисления учитываются в кредитах Code Security AI.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.