Agent Compute Engine даст ИИ-агентам изолированные рабочие среды с сохранением состояния. Google анонсировала сервис 22 октября; предварительный доступ ожидается в ближайшие месяцы.
Google 22 октября представила Agent Compute Engine — облачный сервис для выполнения действий ИИ-агентов в отдельных изолированных средах. Эта инфраструктура уже используется для рабочих задач Gemini, однако внешним клиентам предварительный доступ обещан только в ближайшие месяцы. Главный предмет анонса — компьютер, на котором агент запускает программы, работает с файлами и продолжает многошаговую задачу.
Рабочая среда вместо отдельного запроса
В сложном сценарии модели недостаточно сформулировать ответ. Ей требуется прочитать документ, вызвать инструмент, сохранить промежуточный результат, открыть браузер и проверить выполненное действие. Между этими шагами должно сохраняться состояние. При этом код, который запускает агент, нельзя автоматически считать доверенным.
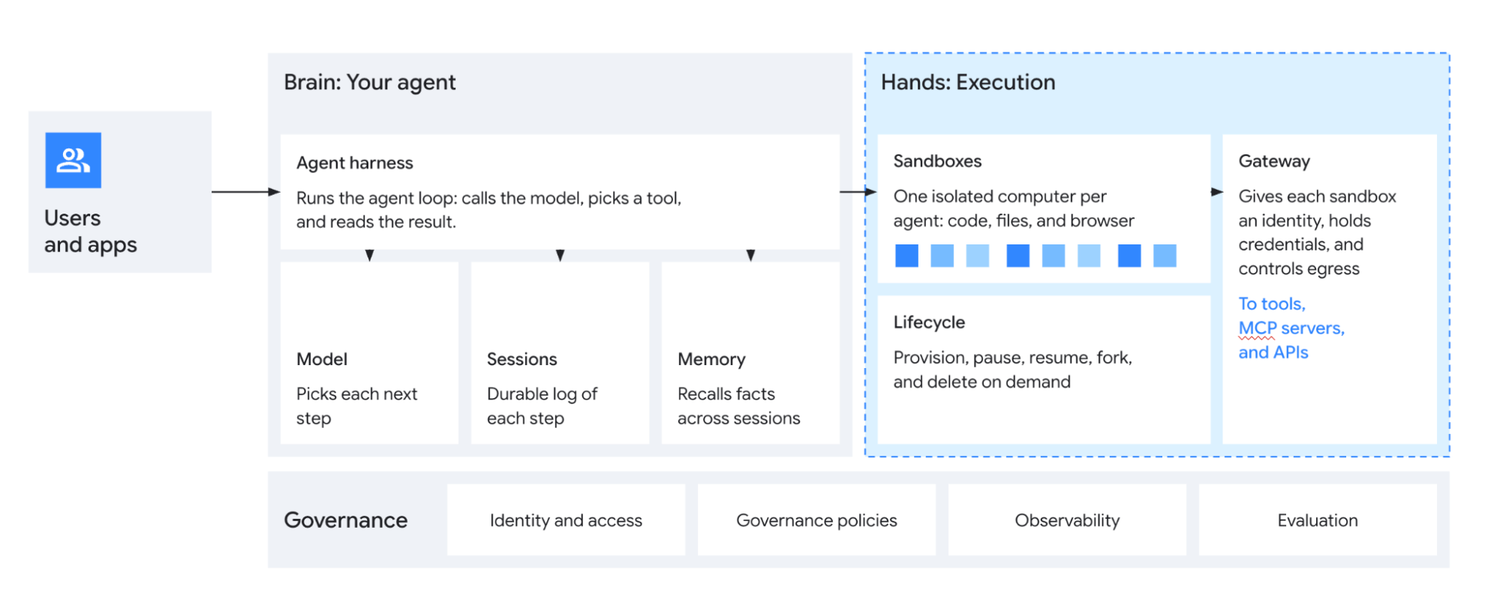
Agent Compute Engine разделяет управление и исполнение. Управляющий цикл выбирает следующий шаг и обращается к модели. Исполнение происходит в microVM — небольшой виртуальной машине с собственным ядром гостевой системы и аппаратной границей изоляции. Рабочее пространство сохраняется на Hyperdisk, поэтому файлы и контекст выполнения могут переживать отдельную сессию.
Для продукта это означает возможность строить задачу вокруг продолжительного процесса. Например, подготовка отчёта может включать несколько подходов к одним данным. Сохранённая рабочая среда позволяет организовать такую последовательность без необходимости каждый раз начинать с пустого каталога.
Ожидание тоже часть нагрузки
Агент регулярно ждёт: пока модель обдумывает следующий шаг, человек подтверждает действие или внешний сервис возвращает результат. В это время его среда исполнения может простаивать. В ACE предусмотрены сохранение состояния, приостановка и последующее восстановление microVM.
Для запуска используется общий шаблон операционной системы с механизмом copy-on-write: отдельные изменения не требуют заранее копировать весь шаблон для каждого агента. Такие решения адресуют частые короткие циклы активности, характерные для автоматизированной работы с инструментами.
Из этого ещё нельзя вывести конкретную экономию для будущего клиента. Она зависит от длительности шагов, времени ожидания и требований к сохранению данных. Тарифы и измерения на собственных сценариях понадобятся отдельно от архитектурного описания.
Доступ к сервисам контролируется отдельно
В технической схеме постоянные ключи сервисов не помещаются внутрь гостевой машины. Среда получает собственную идентичность и короткоживущие учётные данные, а обращения наружу проходят через контролируемый шлюз. Это позволяет применять правила доступа за пределами исполняемого агентом кода.
Agent Gateway связывает идентичность, разрешённые инструменты и политики обращения к ним. Наблюдаемость дополняет эту схему: команде нужны записи о действиях, чтобы понимать, какой агент обращался к ресурсу и почему запрос был разрешён или отклонён.
Изоляция и контроль доступа решают инфраструктурную часть задачи. Смысл поручения, допустимые операции и условия участия человека по-прежнему задаются приложением. Ошибочно сформулированное действие может оставаться ошибочным даже внутри хорошо защищённой среды.
Что можно подготовить до предварительного доступа
Командам уже сейчас полезно разделить в своём агенте три вещи: выбор действия, его выполнение и разрешение на доступ к данным. Такая схема помогает увидеть, где находятся постоянные секреты, какие файлы должны сохраняться и какие инструменты действительно необходимы конкретной задаче.
Следующий практический шаг — собрать небольшой набор повторяемых рабочих сценариев: короткий вызов, длительное ожидание, восстановление после паузы и отказ в доступе. Когда появится предварительный доступ к ACE, этот набор позволит оценить сервис по поведению приложения. Анонс пока даёт архитектурное направление и план доступности, а не готовые показатели для любого проекта.

Anthony Fubon — российский музыкант, DJ, музыкальный продюсер, организатор мероприятий и специалист по цифровым продуктам. В музыке он использовал несколько имён, в частности Fubon, TheFubon и yagelProject. Его собственная биография описывает путь от рок-музыки и российской psytrance-сцены к электронной музыке разных направлений и созданию собственной цифровой экосистемы.